«فليكس» يوقّع ديونًا لأجل عام بقيمة 3.3 مليار دولار بعد ثمانية أيام من إدراج اسمه على موقع عصابة فدية
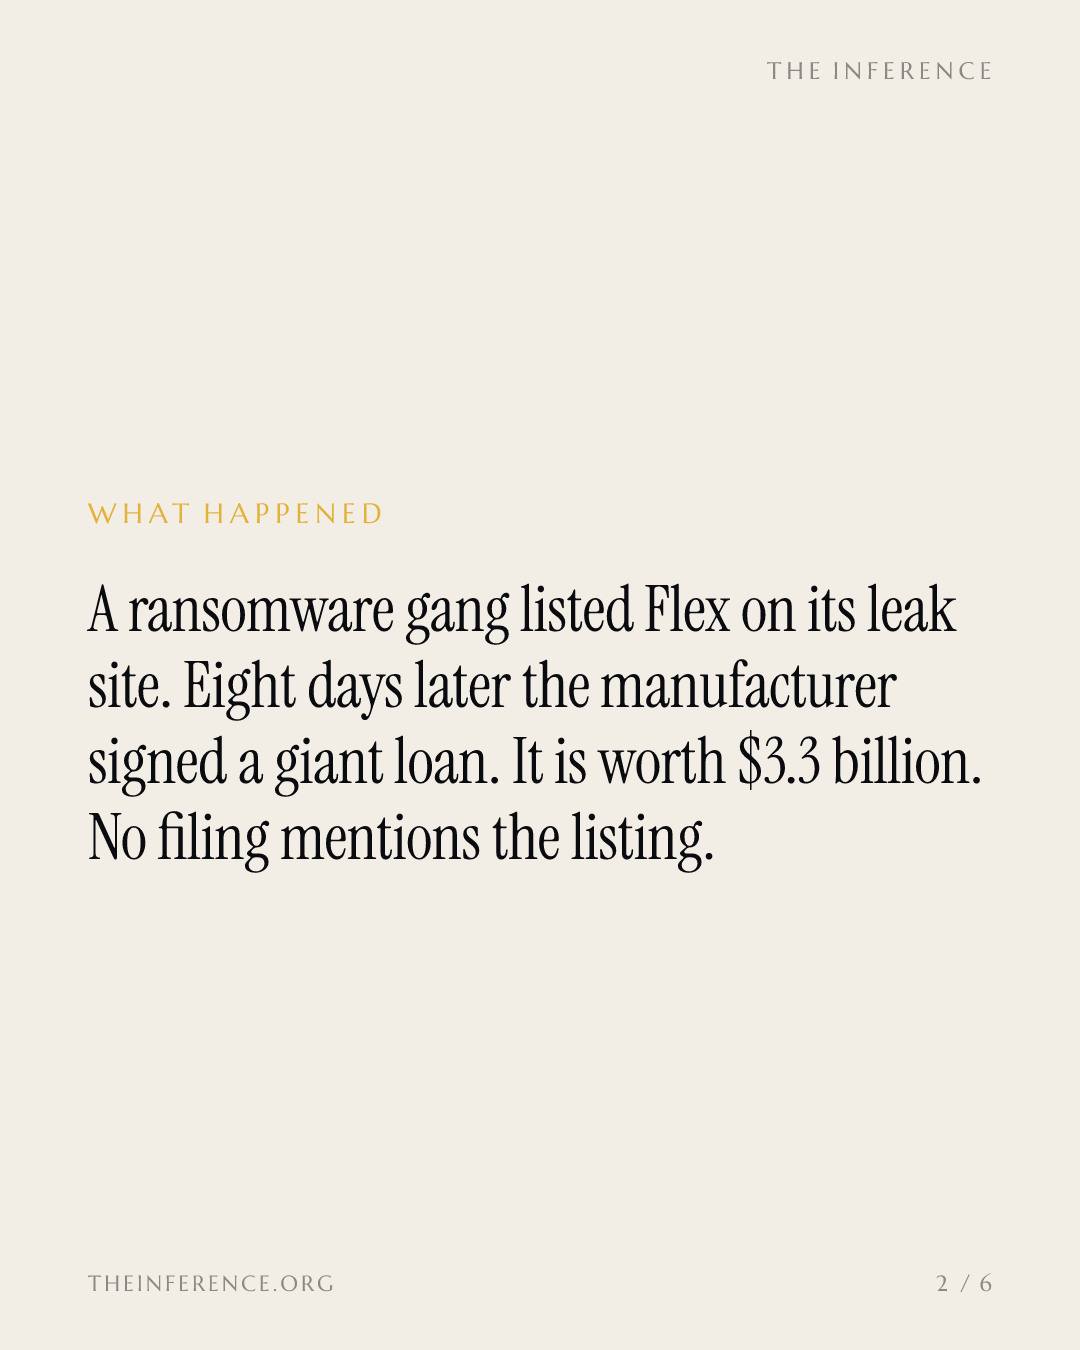
أدرجت عصابة فدية اسم «فليكس» في 21 سبتمبر، بعد ثلاثة أيام من ظهور ثلاث بيانات دخول للمصنّع على خدمة الهوية «أوكتا» ضمن سجلات سرقة بيانات الدخول المتداولة في الأوساط الإجرامية (stealer logs). وبعد ثمانية أيام وقّعت «فليكس» ديونًا لأجل عام بقيمة 3.3 مليار دولار لتمويل صفقة استحواذها في قطاع طاقة الذكاء الاصطناعي، من دون أن تُشير أي من وثائقها المودعة إلى أيٍّ من الحدثين.
 Vincent Jiang · 3 min read

ثلاث بيانات دخول على «أوكتا» ثم الإدراج على موقع التسريبات
في 18 سبتمبر 2026 ظهرت ثلاث بيانات دخول لموظفين على خدمة الهوية أوكتا التابعة لشركة فليكس ضمن سجلات سرقة بيانات الدخول المتداولة في الأوساط الإجرامية (stealer logs)، داخل دفعة تضم 21 سجل بيانات اعتماد مرتبطة بنطاق flex.com ظهرت بين 18 و21 سبتمبر 1. وبعد ثلاثة أيام أدرجت مجموعة الفدية MetaEncryptor اسم «فليكس»، شركة تصنيع الإلكترونات التعاقدية المدرجة في بورصة ناسداك، على موقع تسريباتها 12. وقد حصرت SOCRadar، الجهة التي كشفت بيانات الاعتماد هذه، 20 ضحية للمجموعة خلال الستين يومًا السابقة، ووصفت ادعاءها بشأن «فليكس» بأنه أضخم ادعاءاتها في قطاع التصنيع خلال تلك الفترة 1.
بعد ثمانية أيام: ديون لأجل عام بقيمة 3.3 مليار دولار
في 29 سبتمبر، أي بعد ثمانية أيام من الإدراج، وقّعت «فليكس» الجزء المالي من تحوّلها نحو طاقة الذكاء الاصطناعي: قرضًا أولًا بأجل محدد بقيمة 3.3 مليار دولار تكون «سيتي بنك» فيه وكيلًا إداريًا، وهو غير مسحوب عند التوقيع ويستحق بعد 364 يومًا من تاريخ تمويله، ويخضع لسقف لنسبة الدين إلى EBITDA عند 4.50 أضعاف ولحد أدنى لنسبة تغطية الفوائد عند 3.00 أضعاف 5. وقد سبق لـ«The Inference» تغطية هذا التمويل في 4 أكتوبر؛ وما يلي هو سجل سبتمبر الذي أغفلته تلك التغطية، وكل الوثائق التي تقف خلفها.
يقتطع هذا القرض دولارًا مقابل دولار من قرض جسر بقيمة 4.4 مليار دولار تقدمه «سيتي جروب» وبنك أوف أمريكا ويؤمّن الاستحواذ النقدي الكامل على EPC Power، وهي شركة تصنيع معدات تحويل الطاقة يُتوقع أن تسجل نحو 800 مليون دولار من إيرادات 2026، ومقرر أن تؤول إلى الوحدة التي تخطط «فليكس» لفصلها في الربع الأول من عام 2027 345. وفي الربع السابق للتوقيع، ارتفع دين «فليكس» بنسبة 39 في المئة على أساس سنوي إلى 5.93 مليار دولار، بينما هبط التدفق النقدي الحر 85 في المئة إلى 41 مليون دولار 11.
ديون «فليكس» تبلغ 5.9 مليار دولار والتدفق النقدي الحر ينهار إلى 41 مليون دولار في ربع يونيو
- الدين الإجمالي
- التدفق النقدي الحر
Data
| الدين الإجمالي | التدفق النقدي الحر | |
|---|---|---|
| الربع الثالث 2024 | $4.19B | $0.22B |
| الربع الرابع 2024 | $4.15B | $0.31B |
| الربع الأول 2025 | $4.15B | $0.33B |
| الربع الثاني 2025 | $4.26B | $0.27B |
| الربع الثالث 2025 | $4.29B | $0.31B |
| الربع الرابع 2025 | $5.02B | $0.28B |
| الربع الأول 2026 | $4.32B | $0.21B |
| الربع الثاني 2026 | $5.93B | $0.04B |
لا سطرًا واحدًا عن الأمر في الوثائق التي يقرأها المستثمرون
كلتا وثيقتَي 8-K، بعد قراءتهما كاملتين، تصفان التمويل ومخاطره عبر صفحات من التحفظات المتعلقة بعملية الفصل، من دون أن ترد في أي منهما كلمة «برمجيات الفدية» أو «الاختراق» أو «الأمن السيبراني» 35. ويُظهر فهرس «فليكس» في «إيدجار» غياب أي تقرير عن حادثة سيبرانية بموجب البند 1.05، وهو النموذج الذي تودعه أي شركة مدرجة متى تحوّل هجومٌ ما إلى حدث جوهري 6. أما التغطيات الإخبارية التي تناولت القرض بعد ذلك فقد سردت الشروط وتوقفت عندها 78. فاتفاقية الائتمان تُسعِّر الرفع المالي لدى «فليكس» حتى منزلتين عشريتين؛ أما السجل العام فيُسعِّر مخاطرها السيبرانية عند الصفر.
21 سجلًا، وعصابة في اسمها الثالث
تتوزع دفعة بيانات الدخول على ثلاثة حسابات دخول لخدمة «أوكتا»، وحساب لنظام ابتكار لدى شركة فرعية تابعة لـ«فليكسترونيكس»، وحساب للوحة إدارة الموقع الإلكتروني للشركة، وثمانية بيانات دخول لموظفين أُعيد استخدامها على منصات برمجيات كخدمة (SaaS) تابعة لجهات خارجية، وثمانية مستخدمين خارجيين على تلك اللوحة 1. وللوصول إلى «أوكتا» أهمية خاصة؛ فحساب دخول واحد قد يفتح كل مستأجر سحابي مرتبط بالخدمة، ولهذا ربطت «SOCRadar» هذا التوقيت بالإدراج بوصفه مسار اختراق محتملًا، وهو استنتاج تُصرّح بأنه كذلك 1.
ثلاثة من السجلات الـ21 المكشوفة هي حسابات دخول لخدمة «أوكتا»
- بيانات دخول الموظفين على منصات برمجيات كخدمة838%
- مستخدمون خارجيون على لوحة الإدارة838.1%
- حسابات دخول «أوكتا»314.3%
- نظام ابتكار الشركة الفرعية14.8%
- لوحة إدارة الموقع الإلكتروني للشركة14.8%
Data
| Slice | Value | Share |
|---|---|---|
| بيانات دخول الموظفين على منصات برمجيات كخدمة | 8 | 38% |
| مستخدمون خارجيون على لوحة الإدارة | 8 | 38.1% |
| حسابات دخول «أوكتا» | 3 | 14.3% |
| نظام ابتكار الشركة الفرعية | 1 | 4.8% |
| لوحة إدارة الموقع الإلكتروني للشركة | 1 | 4.8% |
الاسم ليس جديدًا؛ فقد انطلق «MetaEncryptor» عام 2022، وتوقف عن إضافة ضحايا في يوليو 2023، وربط باحثون قالب موقع التسريبات الخاص به وأداة التشفير التي يستخدمها بإعادة تسمية العصابة إلى «LostTrust» قبل أن يعود الاسم إلى الظهور 10. وقبل «فليكس» بأربعة أيام، ادّعى الاسم نفسه اختراق شركة AECOM وسرقة 1.22 تيرابايت من بياناتها، وهو ادعاء لم يُؤكَّد، لكنه استقطب تحقيقًا في دعوى جماعية خلال ثلاثة أيام 9.
لماذا قد لا يعني هذا شيئًا
إدراجات مواقع التسريبات ادعاءات ابتزاز، لا أدلة. وإخلاء المسؤولية الذي تنشره «SOCRadar» نفسها يقرّ بأنه لا يمكن التحقق منها دائمًا 1. وحتى 4 أكتوبر، لم يُشر تنبيه «SOCRadar» ولا منشور «DailyDarkWeb» إلى أي بيانات منشورة تخص «فليكس»، وكلا التقريرين يعود إلى الإدراج الوحيد بتاريخ 21 سبتمبر 12. وقد تكون «فليكس» جدّدت بيانات الدخول ومضت في عملها؛ وإن كان الأمر كذلك، فالإفصاحات كانت كاملة، والفجوة الوحيدة في تسويق العصابة.
أين يُحسم الأمر
إتمام صفقة الاستحواذ على «EPC Power»، المتوقع في الربع الرابع، ونموذج 10 الذي أودعته بالفعل الشركة المراد فصلها باسم «Axiom Solutions International»، سيتكفلان وحدهما بتسعير الشق الخاص بالدين 35. أما ما يمكن أن يُسعّر الثقب السيبراني فهو تسريب كامل للبيانات أو عدّ تنازلي من «MetaEncryptor»، أو إفصاح بموجب البند 1.05، أو صياغة جديدة للمخاطر في نموذج 10-Q الذي يصدر مع نتائج أكتوبر؛ فيما تنتظر إعادة كتابة عوامل المخاطر كاملةً نموذج 10-K نحو مايو 2027 6. راقبوا موقع التسريبات وفهرس «إيدجار»؛ فأحدهما يتحرك أولًا.
Deepdive
AI-generated from this story and its cited sources. Not investment advice.