Morgan Stanley stuft Fortinet herab – CISA-Patchfrist am 19. Oktober; gestohlene Schlüssel öffnen weiterhin 500 Firewalls
Die CISA gab den Bundesbehörden bis zum 19. Oktober Zeit, die Schwachstelle CVE-2025-61624 zu patchen. Die Path-Traversal-Lücke hatte nach Angaben von Unit 42 das Implantat PEERSTITCH eingeschleust – nach einem Angriff, bei dem Konfigurationen, Schlüssel und Zugangsdaten von mehr als 500 FortiGate-Firewalls gestohlen wurden. Fortinet meldet die Billings für das dritte Quartal am 28. Oktober – und dieselbe installierte Basis ist Bullen-These und Haftungsrisiko zugleich.
 Vincent Jiang · 3 min read
Am 16. Oktober 2026 gab die US-Cybersicherheitsbehörde CISA den Bundesbehörden drei Tage, um die Fortinet-Schwachstelle CVE-2025-61624 zu patchen; alle bereits exponierten Systeme müssen zudem forensisch untersucht werden 1. Am selben Tag stufte Morgan Stanley die Aktie auf „Underweight“ herab; sie schloss rund 7 Prozent tiefer bei 169,13 Dollar 23. Die Tagesrückblicke führten den Kursrutsch auf eine Verkaufswelle im Sektor zurück, die mit einer PAN-OS-Schwachstelle von Palo Alto Networks ihren Anfang genommen hatte und meldeten, es habe von Fortinet−7.60% — Fortinet, down 7.60 percent today keine negativen unternehmensspezifischen Meldungen gegeben 24. Die unternehmensspezifische Meldung war zwei Tage alt.
Eine einzige Appliance lieferte 500 Firewalls aus
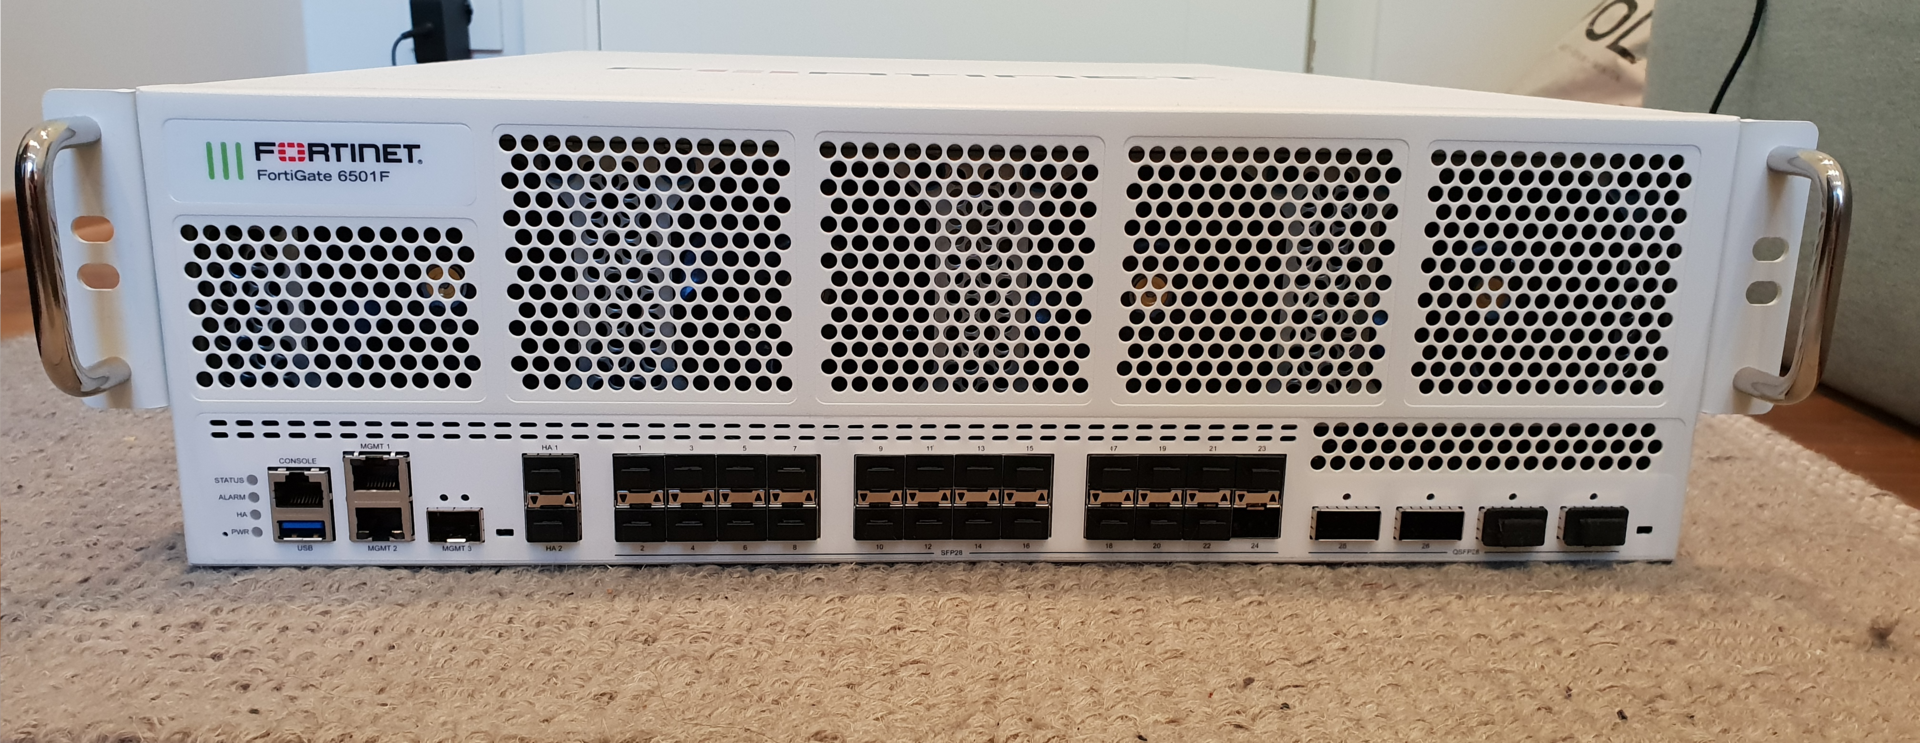
Unit 42, das Bedrohungsforschungsteam von Palo Alto Networks−8.15% — Palo Alto Networks, down 8.15 percent today, Fortinets größtem Konkurrenten, veröffentlichte die Details am 14. Oktober 5. Der Angriff hatte im September 2024 bei einem Managed-Service-Provider aus der Telekommunikationsbranche begonnen – über die FortiJump-Lücke (CVE-2024-47575) in einem einzigen FortiManager, jener Appliance, die FortiGate-Firewalls zentral verwaltet. Die Angreifer nahmen laufende Konfigurationen, private Schlüssel und Zugangsdaten von mehr als 500 betreuten FortiGates mit; dass sich die Passwörter wiederherstellen ließen, bestätigte Unit 42 5. Anschließend brachte sie CVE-2025-61624, ein Path Traversal in der Auto-Script-Engine von FortiOS, von der Administrator- auf die Root-Ebene – um PEERSTITCH einzuschleusen: ein Implantat, das ausschließlich im Arbeitsspeicher lebt und markierte VPN-Sitzungen an den Sicherheitsprüfungen von FortiOS vorbeilenkt 5. Fortinet schloss die Lücke am 14. April 2026 und bewertete sie als mittelschwer – CVSS 6,0 gegenüber 6,5 laut NIST 67. Im Advisory steht inzwischen „Known Exploited: Yes“, und für FortiOS 7.2, 7.0 und 6.4 gibt es keinen Fix, nur eine Migration 6.
Zwei Banken, eine installierte Basis
TD Cowen hatte sein Kursziel am 13. Oktober von 215 auf 225 Dollar angehoben und verwies auf die Nachfrage aus dem KI- und Rechenzentrumsgeschäft sowie auf ein Umsatzwachstum von mehr als 20 Prozent in der zweiten Jahreshälfte 8. Drei Tage später schrieb Morgan Stanley−0.77% — Morgan Stanley, down 0.77 percent today in seiner Underweight-Empfehlung, der Pool der fälligen Firewall-Erneuerungen falle kleiner aus als gehofft 2. Beide Argumente laufen über denselben Gerätepark.
TD Cowens Oktober-Kursziel liegt 110 Dollar über dem Analysten-Median
Data
| Value | |
|---|---|
| Evercore ISI, 7. Mai | $100 |
| Susquehanna, 8. Mai | $115 |
| Citigroup, 8. Mai | $115 |
| BTIG, 26. Mai | $150 |
| Barclays, 12. Juni | $155 |
| TD Cowen, 8. Juni | $160 |
| B of A, 8. Juni | $180 |
| TD Cowen, 13. Okt. | $225 |
Der Umsatz im zweiten Quartal lag bei 2,048 Milliarden Dollar, ein Plus von 25,6 Prozent; der Produktumsatz stieg um 52 Prozent. Das Management hob die Prognose für 2026 an: 8,02 bis 8,18 Milliarden Dollar Umsatz und 9,35 bis 9,55 Milliarden Dollar Billings 91011. Für das dritte Quartal gelten 2,01 bis 2,10 Milliarden Dollar Umsatz und 2,25 bis 2,35 Milliarden Dollar Billings – die Zahlen erscheinen am 28. Oktober, neun Tage nach der Patchfrist 210.
Fortinets Umsatzwachstum zieht im zweiten Quartal 2026 wieder auf 25,6 Prozent an
Data
| Umsatz | |
|---|---|
| Q3 '23 | $1.34B |
| Q4 '23 | $1.42B |
| Q1 '24 | $1.35B |
| Q2 '24 | $1.43B |
| Q3 '24 | $1.51B |
| Q4 '24 | $1.66B |
| Q1 '25 | $1.54B |
| Q2 '25 | $1.63B |
| Q3 '25 | $1.73B |
| Q4 '25 | $1.91B |
| Q1 '26 | $1.85B |
| Q2 '26 | $2.05B |
Insider verkauften während des gesamten Anstiegs – und kauften nie
Eine Zählung von Quiver Quantitative kommt binnen sechs Monaten auf 39 Insider-Verkäufe am offenen Markt – und auf null Käufe. Gründer und Konzernchef Ken Xie veräußerte 327.469 Aktien für rund 50,1 Millionen Dollar; Chief Operating Officer John Whittle verkaufte Aktien im Wert von rund 9,4 Millionen Dollar 2. Nach einem Jahresplus von 144,7 Prozent bis zum 12. Oktober und einem Kurs von 184,05 Dollar am 14. Oktober schloss die Woche bei 169,13 Dollar 1083. Verkäufe im Zuge einer solchen Rallye belegen für sich genommen wenig. Dass niemand kaufte, ist das Muster.
Was Patchen nicht repariert
Auch der Hinweis von Unit 42 zum Untersuchungsumfang verdient gleiches Gewicht: Die Ermittler untersuchten nur die Umgebung des Providers; in den Kundennetzwerken gab es preisgegebene Konfigurationen und Zugangsdaten, aber keine bestätigten Kompromittierungen 5. Der Patch im April und die Known-Exploited-Kennzeichnung im Oktober skizzieren aber auch die Bullen-These, denn die Angriffbarkeit erzwingt die Erneuerungen, mit denen TD Cowen rechnet 6. Die Einschränkung steht im selben Bericht: Aus einer Managementplattform gestohlenes Vertrauensmaterial bleibt gültig, bis jedes von der Plattform verwaltete Gerät es rotiert hat – die Kompromittierung endet also nicht damit, dass die Plattform gepatcht wird 5. Die Schlüssel gingen im September 2024 – und sie öffnen die Türen weiter, bis jemand die Schlösser austauscht.
Deepdive
AI-generated from this story and its cited sources. Not investment advice.