Cellebrite kappte 2025 die Geschäfte mit Serbien – laut Forensik-Laboren liefen die Tools trotzdem bis in die Wahl 2026 hinein
Cellebrite hatte die Geschäfte mit Serbien im Februar 2025 öffentlich beendet. Drei Forensik-Labore berichten gleichwohl, die Extraktionstools des Unternehmens seien dort bis ins Jahr 2026 eingesetzt worden. Die Wiederholung nach einem früheren Stopp in Russland liest sich als Aussage über das Geschäftsmodell – nicht über einen einzelnen schlechten Kunden.
 Vincent Jiang · 3 min read
Ausgerechnet Serbiens eigener Inlandsgeheimdienst BIA setzte bei polizeilichen Vernehmungen Hardware des israelischen Anbieters für Handy-Extraktion, Cellebrite−2.58% — Cellebrite, down 2.58 percent today, ein – um Telefone von Oppositionellen zu entschlüsseln und sie mit Spionagesoftware zu bestücken. Das geschah auch noch, nachdem Cellebrite die Geschäfte mit dem Land öffentlich beendet hatte. Das Citizen Lab, das Security Lab von Amnesty International und die Belgrader SHARE Foundation veröffentlichten am 26. Oktober zeitgleich ihre forensischen Befunde – einen Tag, nachdem Aleksandar Vučić nach 14 Jahren an der Macht seine Wahlniederlage eingeräumt hatte 12.
Was die Labore dokumentiert haben
Die Forensik bestätigt ein mehrstufiges Vorgehen: Auf den iPhones saß Pegasus, die Spionagesoftware des israelischen Herstellers NSO Group für den Fernzugriff; dazu NoviSpy, ein maßgeschneidertes Android-Implantat der BIA; und Cellebrites Universal Forensic Extraction Device (UFED), Hardware für den Vernehmungsraum, die ein beschlagnahmtes Telefon entsperrt – und vom Entsperren direkt zur Installation von Spionagesoftware übergeht. Amnesty hat diese Kette über eine Kernel-Schwachstelle von Qualcomm+0.64% — Qualcomm, up 0.64 percent today nachverfolgt, CVE-2024-43047, die auf der CVSS-Skala mit einem Schweregrad von 7,8 eingestuft und erst im Oktober 2024 gestopft wurde 1.
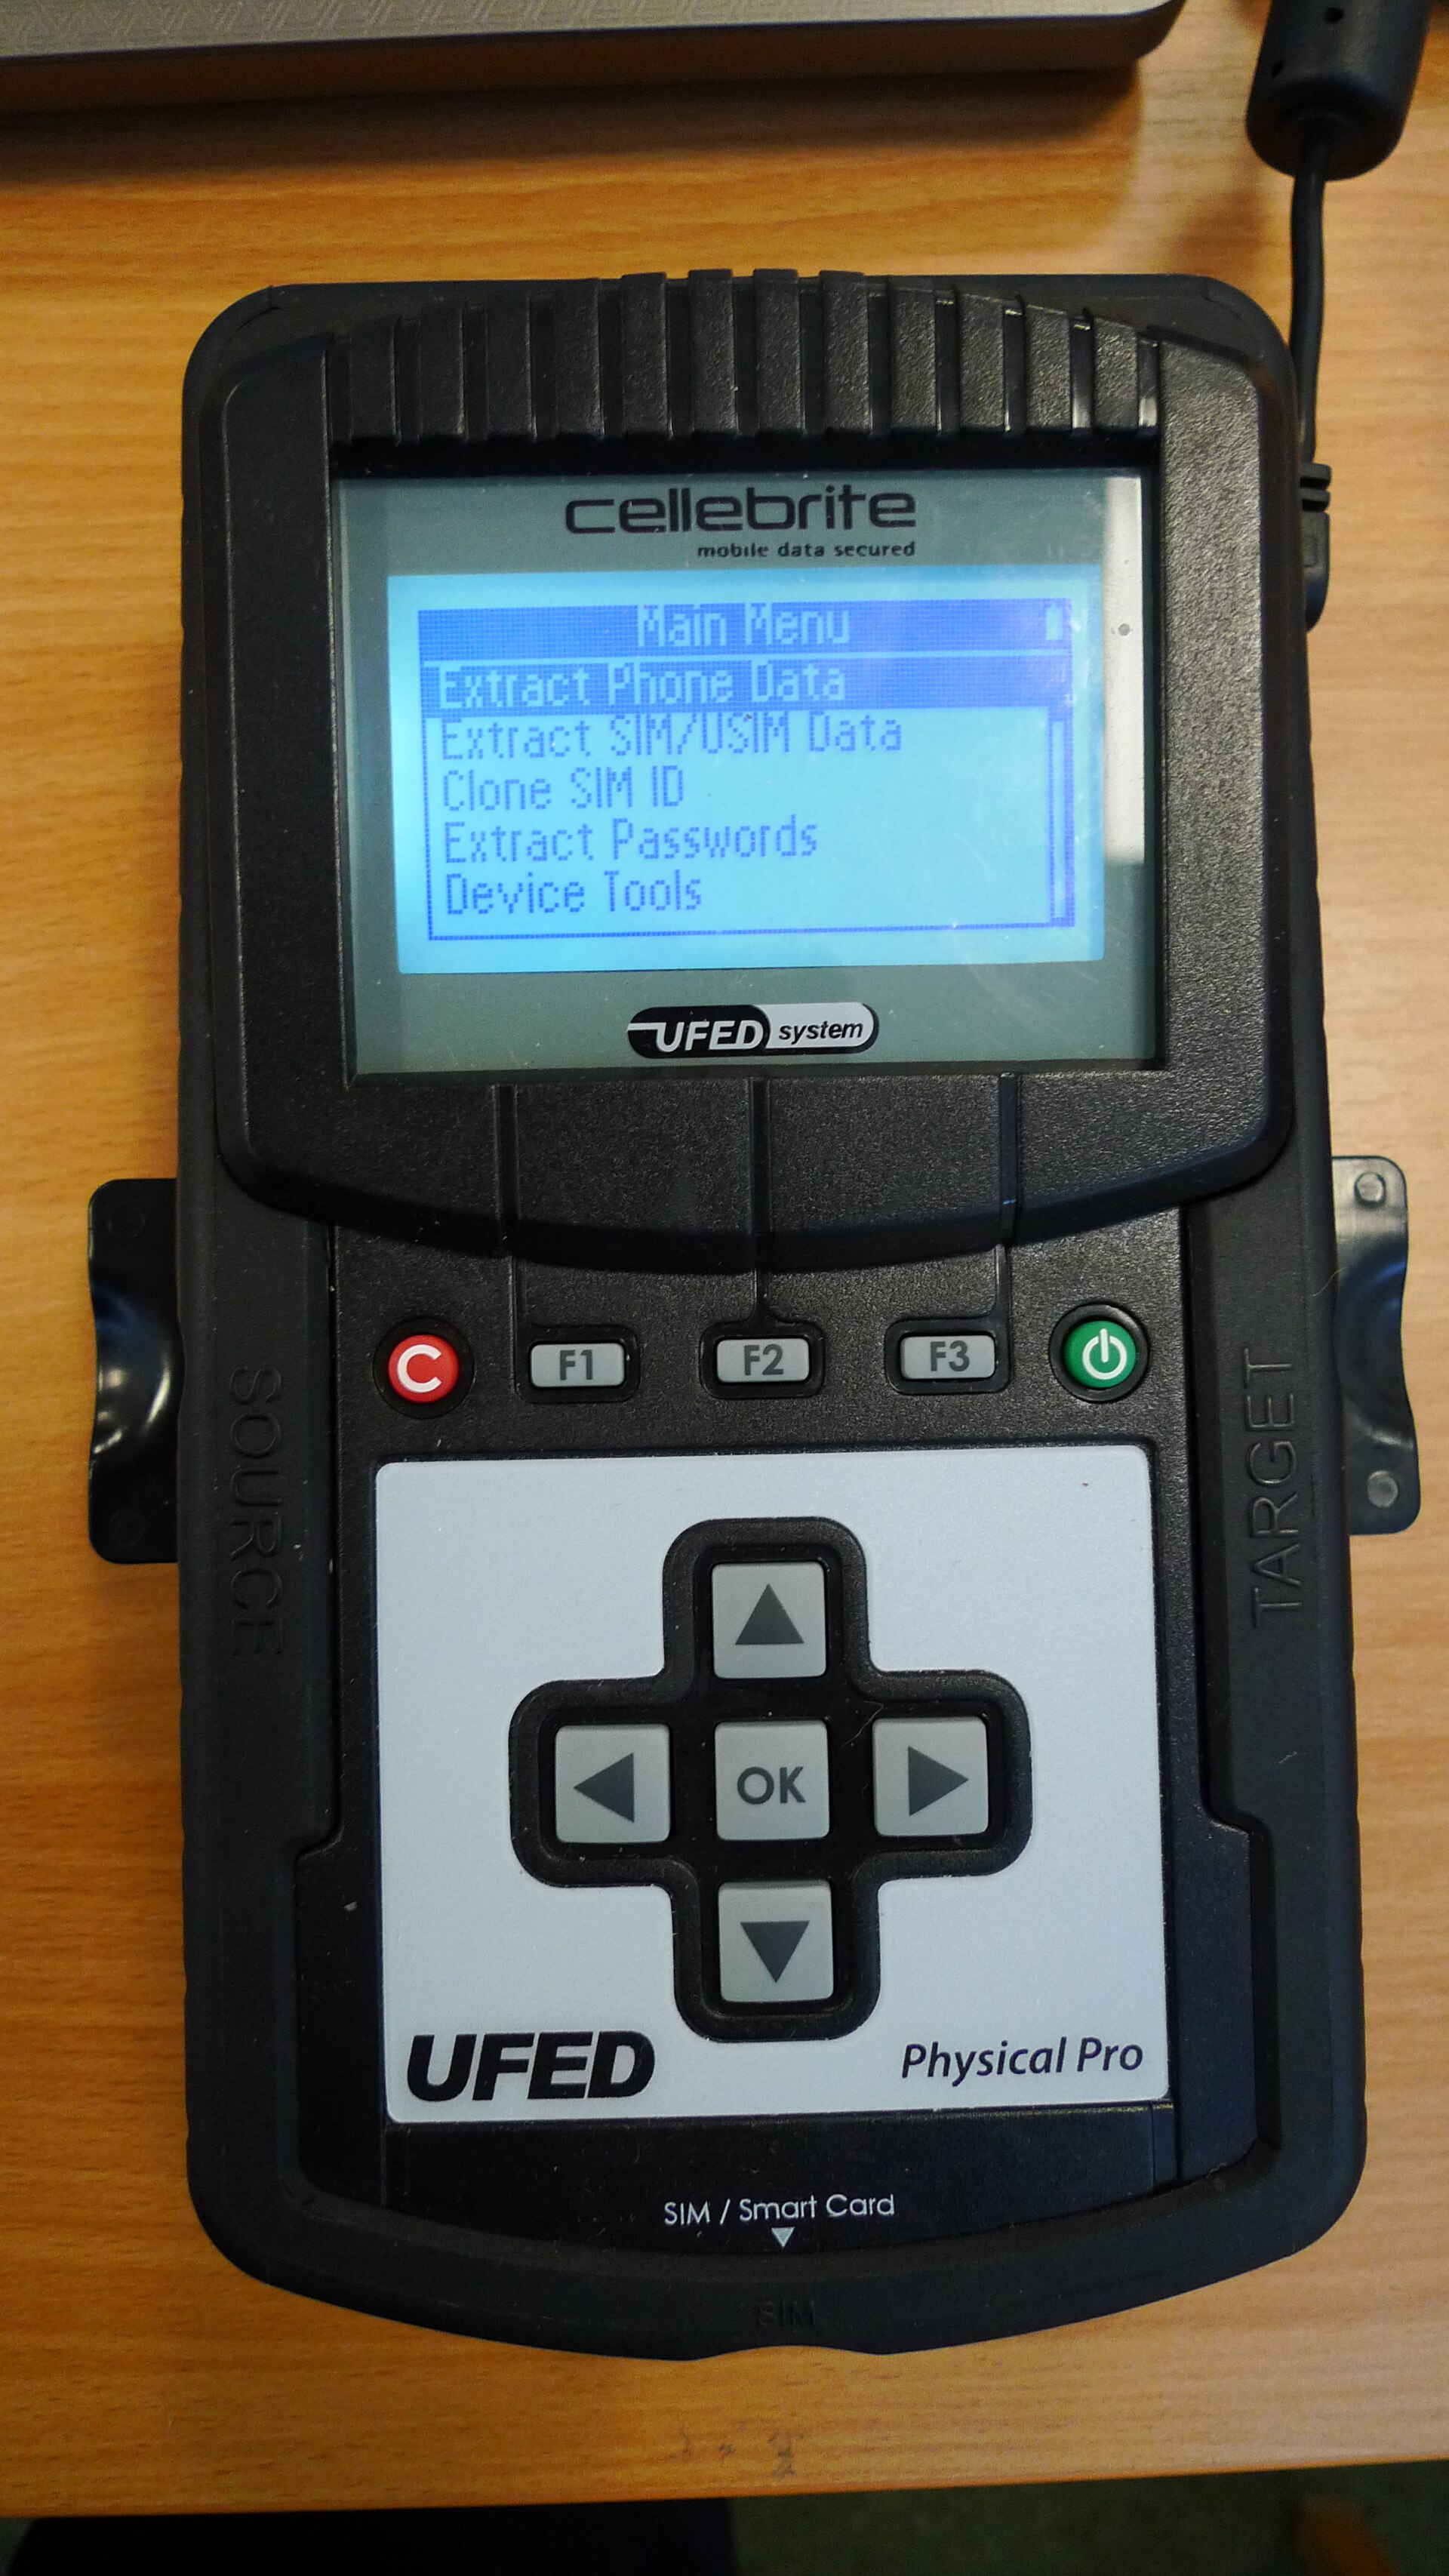
Im Jahr 2026 gerieten mindestens 15 Personen ins Visier, darunter der Rektor der Universität Belgrad, Vladan Đokić, dessen Büro im März durchsucht wurde, und der Staatsanwalt Rade Bajić, der das mit Kushner verbundene Trump-Tower-Geschäft in Belgrad untersuchte und den Vučić im Staatsfernsehen als Kriminellen bezeichnete 17. Amnesty fand noch Wochen, nachdem das Unternehmen im Februar 2025 angekündigt hatte, die Nutzung seiner Produkte durch bestimmte serbische Kunden zu beenden, Cellebrite-Software in Serbien im Einsatz 23.
Das Muster, nicht der Ausreißer
Der Präzedenzfall Russland ist verräterisch. Im Juni 2026 hat das Citizen Lab forensisch bestätigt, dass russische Behörden im Juni 2021 am iPhone des Aktivisten Andrej Piwowarow ein UFED-Gerät von Cellebrite einsetzten – Monate, nachdem Cellebrite seine Verträge in Russland gekündigt hatte. Selbst der forensische Bericht des russischen Innenministeriums bestätigt den Einsatz; Cellebrite erwiderte, eine Nutzung nach Vertragsbeendigung sei „völlig unbefugt“ 4.
Die Antwort des Citizen Lab zielt direkt auf den Konstruktionsfehler: Der Offline-Modus und die veraltete Architektur machen es dem Unternehmen schwer, irgendeinen Kunden tatsächlich abzuschalten. Die Vertragsbeendigungen erfolgen zudem reaktiv – erst, wenn Dritte die Vorfälle öffentlich aufdecken 4. Serbien folgt demselben Muster: Stopp im Februar 2025, Wochen später noch im Einsatz, 2026 erneut in der Angriffskette dokumentiert 123.
Der Umsatz stieg weiter, das operative Ergebnis sank in den letzten beiden Quartalen
- Umsatz
- Operatives Ergebnis
Data
| Umsatz | Operatives Ergebnis | |
|---|---|---|
| Q3/24 | 106.86M | 19.45M |
| Q4/24 | 109.05M | 15.73M |
| Q1/25 | 107.55M | 12.27M |
| Q2/25 | 113.28M | 14.42M |
| Q3/25 | 126.03M | 18.99M |
| Q4/25 | 128.82M | 20.81M |
| Q1/26 | 128.3M | 9.12M |
| Q2/26 | 131.14M | 6.95M |
Was die Kundenbasis wert ist
Für Cellebrites Kunden und Aktionäre ist das Compliance-System der Vermögenswert, der gerade auf die Probe gestellt wird. Denn die gesamte Umsatzbasis des Unternehmens besteht aus staatlichen Käufern bei Strafverfolgungsbehörden und Nachrichtendiensten – und wiederholt dokumentierter Missbrauch ist genau das, was Exportbeschränkungen, Beschaffungsprüfungen und Lieferantensperren heraufbeschwört, und zwar ausgerechnet in den Demokratien, an die Cellebrite verkauft. In den Zahlen zeigt sich die Belastung bereits, bevor irgendeine Aufsichtsbehörde aktiv wird.
Wie aus den SEC-Unterlagen hervorgeht, stieg der Umsatz im Quartal zum 30. Juni 2026 im Jahresvergleich um 15,8 Prozent auf 131,1 Millionen Dollar. Das operative Ergebnis sank jedoch um 51,8 Prozent, der Nettogewinn gab um 67,3 Prozent nach 6. Unterdessen kauft der größte Markt des Unternehmens weiter: Das US-Heimatschutzministerium verlängerte im September 2025 einen Vertrag über 11 Millionen Dollar, den vor allem die Einwanderungs- und Zollbehörde ICE nutzt 3. Und am 13. August, zusammen mit den Zahlen für das zweite Quartal, senkte Cellebrite seine Umsatzprognose für das Gesamtjahr 5.
Das Gegenargument
Cellebrites Verteidigung ist für sich genommen schlüssig: Das Unternehmen habe die Belieferung Serbiens gestoppt, vor dem Stopp verkaufte Tools liefen ohne Unterstützung und Zustimmung des Herstellers weiter, und sein Ethikkomitee prüfe jeden Verkauf. Alles richtig, soweit die Aktenlage reicht. Die Aktenlage enthält jedoch keinen einzigen dokumentierten Fall, in dem das Unternehmen die Tools eines missbrauchenden Kunden aus der Ferne abgeschaltet hat. Auch wie das Ethikkomitee entscheidet, hat Cellebrite nie offengelegt. Das Citizen Lab merkt an, dass es zu diesen Entscheidungen keine detaillierte öffentliche Dokumentation gibt 4.
Warten auf das Urteil
Cellebrite legt am 12. November die Zahlen für das dritte Quartal vor 5. Zwei Dinge entscheiden darüber, ob es bei einer Bewertungsfrage bleibt oder zur Lizenzfrage wird: erstens, ob die operative Marge weiter schrumpft, während die Missbrauchsbilanz wächst; zweitens, ob in irgendeinem demokratischen Land eine Exportkontrollbehörde oder Beschaffungsbehörde zuerst aktiv wird. Die Beweislast liegt beim Unternehmen: Cellebrite muss eine Vertragsbeendigung belegen, die das Tool tatsächlich abschaltet.
Get Security by email, free
The breaches, flaws and security vendors AI is putting to the test. In our daily email, every weekday.