Cellebrite cortó el suministro a Serbia en 2025 y sus herramientas siguieron funcionando hasta las elecciones de 2026, según los laboratorios
Cellebrite cortó públicamente el suministro a Serbia en febrero de 2025. Tres laboratorios forenses sostienen que sus herramientas de extracción de datos se siguieron usando en el país hasta 2026, y la repetición de lo ya visto en Rusia tras un corte anterior se interpreta más como una acusación al modelo de negocio que como el caso de un cliente indeseable.
 Vincent Jiang · 3 min read
La propia agencia de inteligencia de Serbia, la Agencia de Información y Seguridad (BIA), empleó equipos de Cellebrite−2.58% — Cellebrite, down 2.58 percent today —proveedora israelí de herramientas de extracción de datos de teléfonos móviles— en interrogatorios policiales para desbloquear los móviles de opositores e instalarles software espía. Y lo siguió haciendo después de que la compañía cortara públicamente el suministro al país. Citizen Lab, el Laboratorio de Seguridad de Amnistía Internacional y la fundación SHARE de Belgrado publicaron el 26 de octubre hallazgos forenses coordinados, un día después de que Aleksandar Vučić reconociera su derrota electoral tras 14 años en el poder 12.
Lo que documentaron los laboratorios
Los análisis forenses confirman una operación por capas: Pegasus, el software espía de acceso remoto desarrollado por el grupo israelí NSO, en los iPhone; NoviSpy, un implante a medida para Android creado por la BIA; y el Universal Forensic Extraction Device (UFED) de Cellebrite, el equipo de sala de interrogatorios que desbloquea un teléfono incautado y da paso a la instalación del software espía. Amnistía Internacional rastreó esa cadena a través de una vulnerabilidad en el kernel de Qualcomm+0.64% — Qualcomm, up 0.64 percent today, la CVE-2024-43047, con una puntuación de 7,8 en la escala de gravedad CVSS y que no se corrigió hasta octubre de 2024 1.
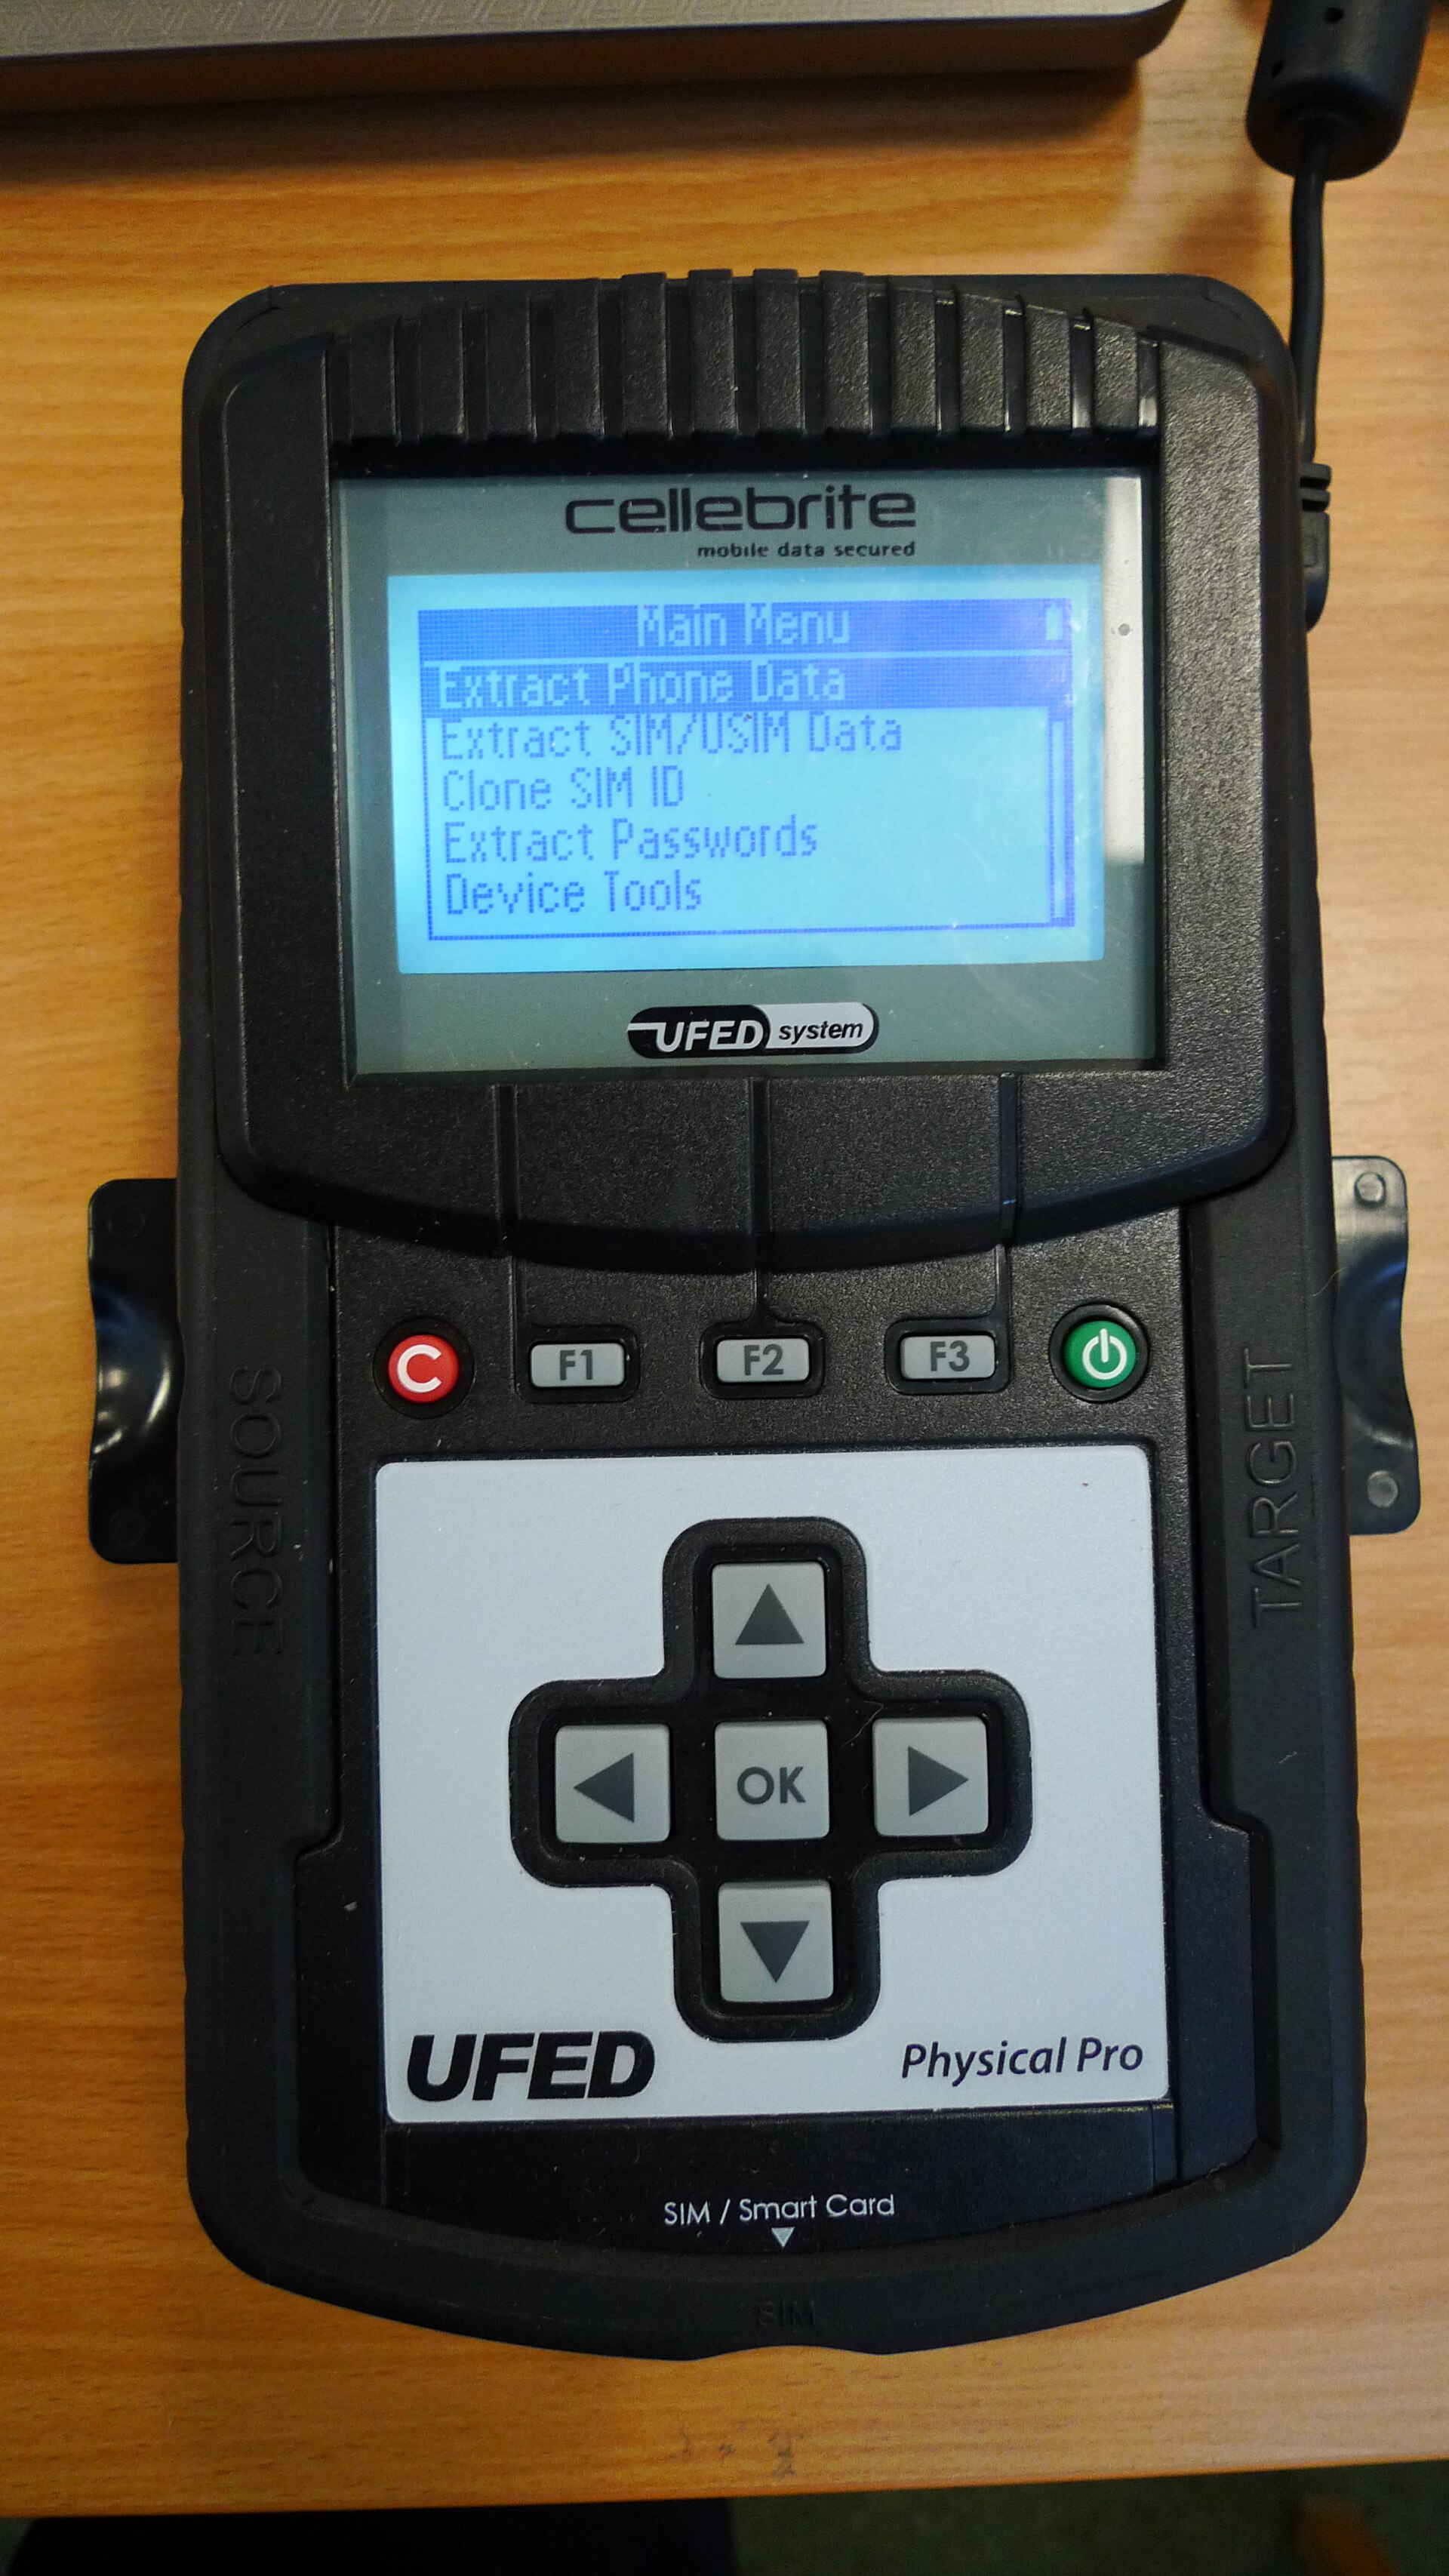
Al menos 15 personas fueron blanco de la operación en 2026, entre ellas el rector de la Universidad de Belgrado, Vladan Đokić, cuyo despacho fue registrado en marzo, y el fiscal Rade Bajić, que investigaba el acuerdo del Trump Tower de Belgrado vinculado a Kushner y al que Vučić tachó de criminal en la televisión pública 17. Amnistía Internacional comprobó que el software de Cellebrite seguía desplegado en Serbia semanas después de que la empresa anunciara en febrero de 2025 que suspendía el uso de sus productos por parte de determinados clientes serbios 23.
El patrón, no la excepción
El precedente de Rusia es revelador. En junio de 2026, Citizen Lab confirmó de forma forense que las autoridades rusas habían usado un UFED de Cellebrite en el iPhone del activista Andrey Pivovarov en junio de 2021, meses después de que Cellebrite cancelara sus contratos con Rusia, y el propio informe forense del Ministerio del Interior ruso lo corrobora. Cellebrite respondió que el uso posterior a la rescisión «no está autorizado en absoluto» 4.
La respuesta de Citizen Lab apunta directo al defecto de diseño: el modo sin conexión y una arquitectura heredada dificultaban que la empresa pudiera cortar de verdad el suministro a cualquier cliente. Sus rescisiones son reactivas: solo llegan cuando terceros las destapan 4. Serbia repite el esquema: corte en febrero de 2025, herramientas aún desplegadas semanas después y de nuevo documentadas en la cadena de 2026 123.
Los ingresos siguieron subiendo mientras el beneficio operativo caía en los dos últimos trimestres
- Ingresos
- Beneficio operativo
Data
| Ingresos | Beneficio operativo | |
|---|---|---|
| T3 '24 | 106.86M | 19.45M |
| T4 '24 | 109.05M | 15.73M |
| T1 '25 | 107.55M | 12.27M |
| T2 '25 | 113.28M | 14.42M |
| T3 '25 | 126.03M | 18.99M |
| T4 '25 | 128.82M | 20.81M |
| T1 '26 | 128.3M | 9.12M |
| T2 '26 | 131.14M | 6.95M |
El valor de la base de clientes
Para clientes y accionistas de Cellebrite, el activo a examen es el sistema de cumplimiento normativo, porque toda su base de ingresos procede de compradores gubernamentales —organismos policiales y servicios de inteligencia— y el uso indebido documentado una y otra vez es lo que abre la puerta a límites a la exportación, revisiones de contratación pública y vetos a proveedores precisamente en las democracias a las que vende. La tensión ya asoma en las cuentas antes de que se mueva ningún regulador.
Los ingresos crecieron un 15,8% interanual, hasta los 131,1 millones de dólares, en el trimestre cerrado el 30 de junio de 2026, según los registros ante la SEC, pero el beneficio operativo cayó un 51,8% y el beneficio neto, un 67,3% 6. Mientras tanto, el mayor mercado de la compañía sigue comprando: el Departamento de Seguridad Nacional de EE UU renovó en septiembre de 2025 un contrato de 11 millones de dólares que utiliza sobre todo el Servicio de Inmigración y Control de Aduanas (ICE) 3. Y el 13 de agosto, junto con los resultados del segundo trimestre, Cellebrite rebajó su previsión de ingresos para todo el año 5.
La contrarréplica
La defensa de Cellebrite es coherente en sus propios términos: dice que cortó el suministro a Serbia, que las herramientas vendidas antes de un corte siguen funcionando sin soporte ni consentimiento, y que su comité de ética revisa cada venta. Todo cierto hasta donde llega el registro. Lo que el registro no recoge es un solo caso divulgado en el que la compañía haya desactivado a distancia las herramientas de un cliente que hacía un uso indebido de ellas, ni que haya publicado cómo decide su comité de ética. Citizen Lab señala que no existe ninguna divulgación pública detallada de esas decisiones 4.
A la espera del veredicto
Cellebrite publicará los resultados del tercer trimestre el 12 de noviembre 5. Dos cosas decidirán si esto se queda en una cuestión de valoración o pasa a ser una cuestión de licencias: si el margen operativo sigue comprimiéndose mientras crece el historial de uso indebido, y si el regulador de exportaciones o la oficina de contratación pública de alguna democracia se adelanta. La carga recae en la compañía: debe demostrar una rescisión que apague de verdad la herramienta.
Get Security by email, free
The breaches, flaws and security vendors AI is putting to the test. In our daily email, every weekday.