Cellebrite a coupé la Serbie en 2025. Ses outils ont fonctionné jusqu'à l'élection de 2026, selon trois laboratoires
Le fournisseur israélien a officiellement suspendu ses services à la Serbie en février 2025. Trois laboratoires d'expertise numérique assurent que ses outils d'extraction de données y ont malgré tout été utilisés jusqu'en 2026. Après une première suspension, plus tôt, en Russie, cette récidive en dit long : c'est le modèle économique qui est en cause, pas un simple mauvais client.
 Vincent Jiang · 3 min read
L'agence de renseignement serbe elle-même, l'Agence de sécurité de l'information (BIA), a utilisé le matériel de Cellebrite−2.58% — Cellebrite, down 2.58 percent today, fournisseur israélien d'extraction de données téléphoniques, lors d'interrogatoires de police, pour déverrouiller les téléphones de figures de l'opposition et y installer des logiciels espions. Et elle a continué après que Cellebrite a publiquement coupé le pays. Le Citizen Lab, le Security Lab d'Amnesty International et la SHARE Foundation de Belgrade ont publié le 26 octobre des constats d'expertise coordonnés, le lendemain du jour où Aleksandar Vučić a reconnu sa défaite, après 14 ans au pouvoir 12.
Ce que les laboratoires ont établi
Les expertises confirment un dispositif en plusieurs étages : Pegasus, le logiciel espion d'accès à distance de l'Israélien NSO Group, sur iPhone ; NoviSpy, un implant Android sur mesure développé par la BIA ; et l'UFED de Cellebrite (Universal Forensic Extraction Device), ce matériel de salle d'interrogatoire qui déverrouille un téléphone saisi avant d'enchaîner sur l'installation du logiciel espion. Amnesty a reconstitué cette chaîne en identifiant une faille du noyau Qualcomm+0.64% — Qualcomm, up 0.64 percent today, CVE-2024-43047, notée 7,8 sur l'échelle de gravité CVSS et corrigée seulement en octobre 2024 1.
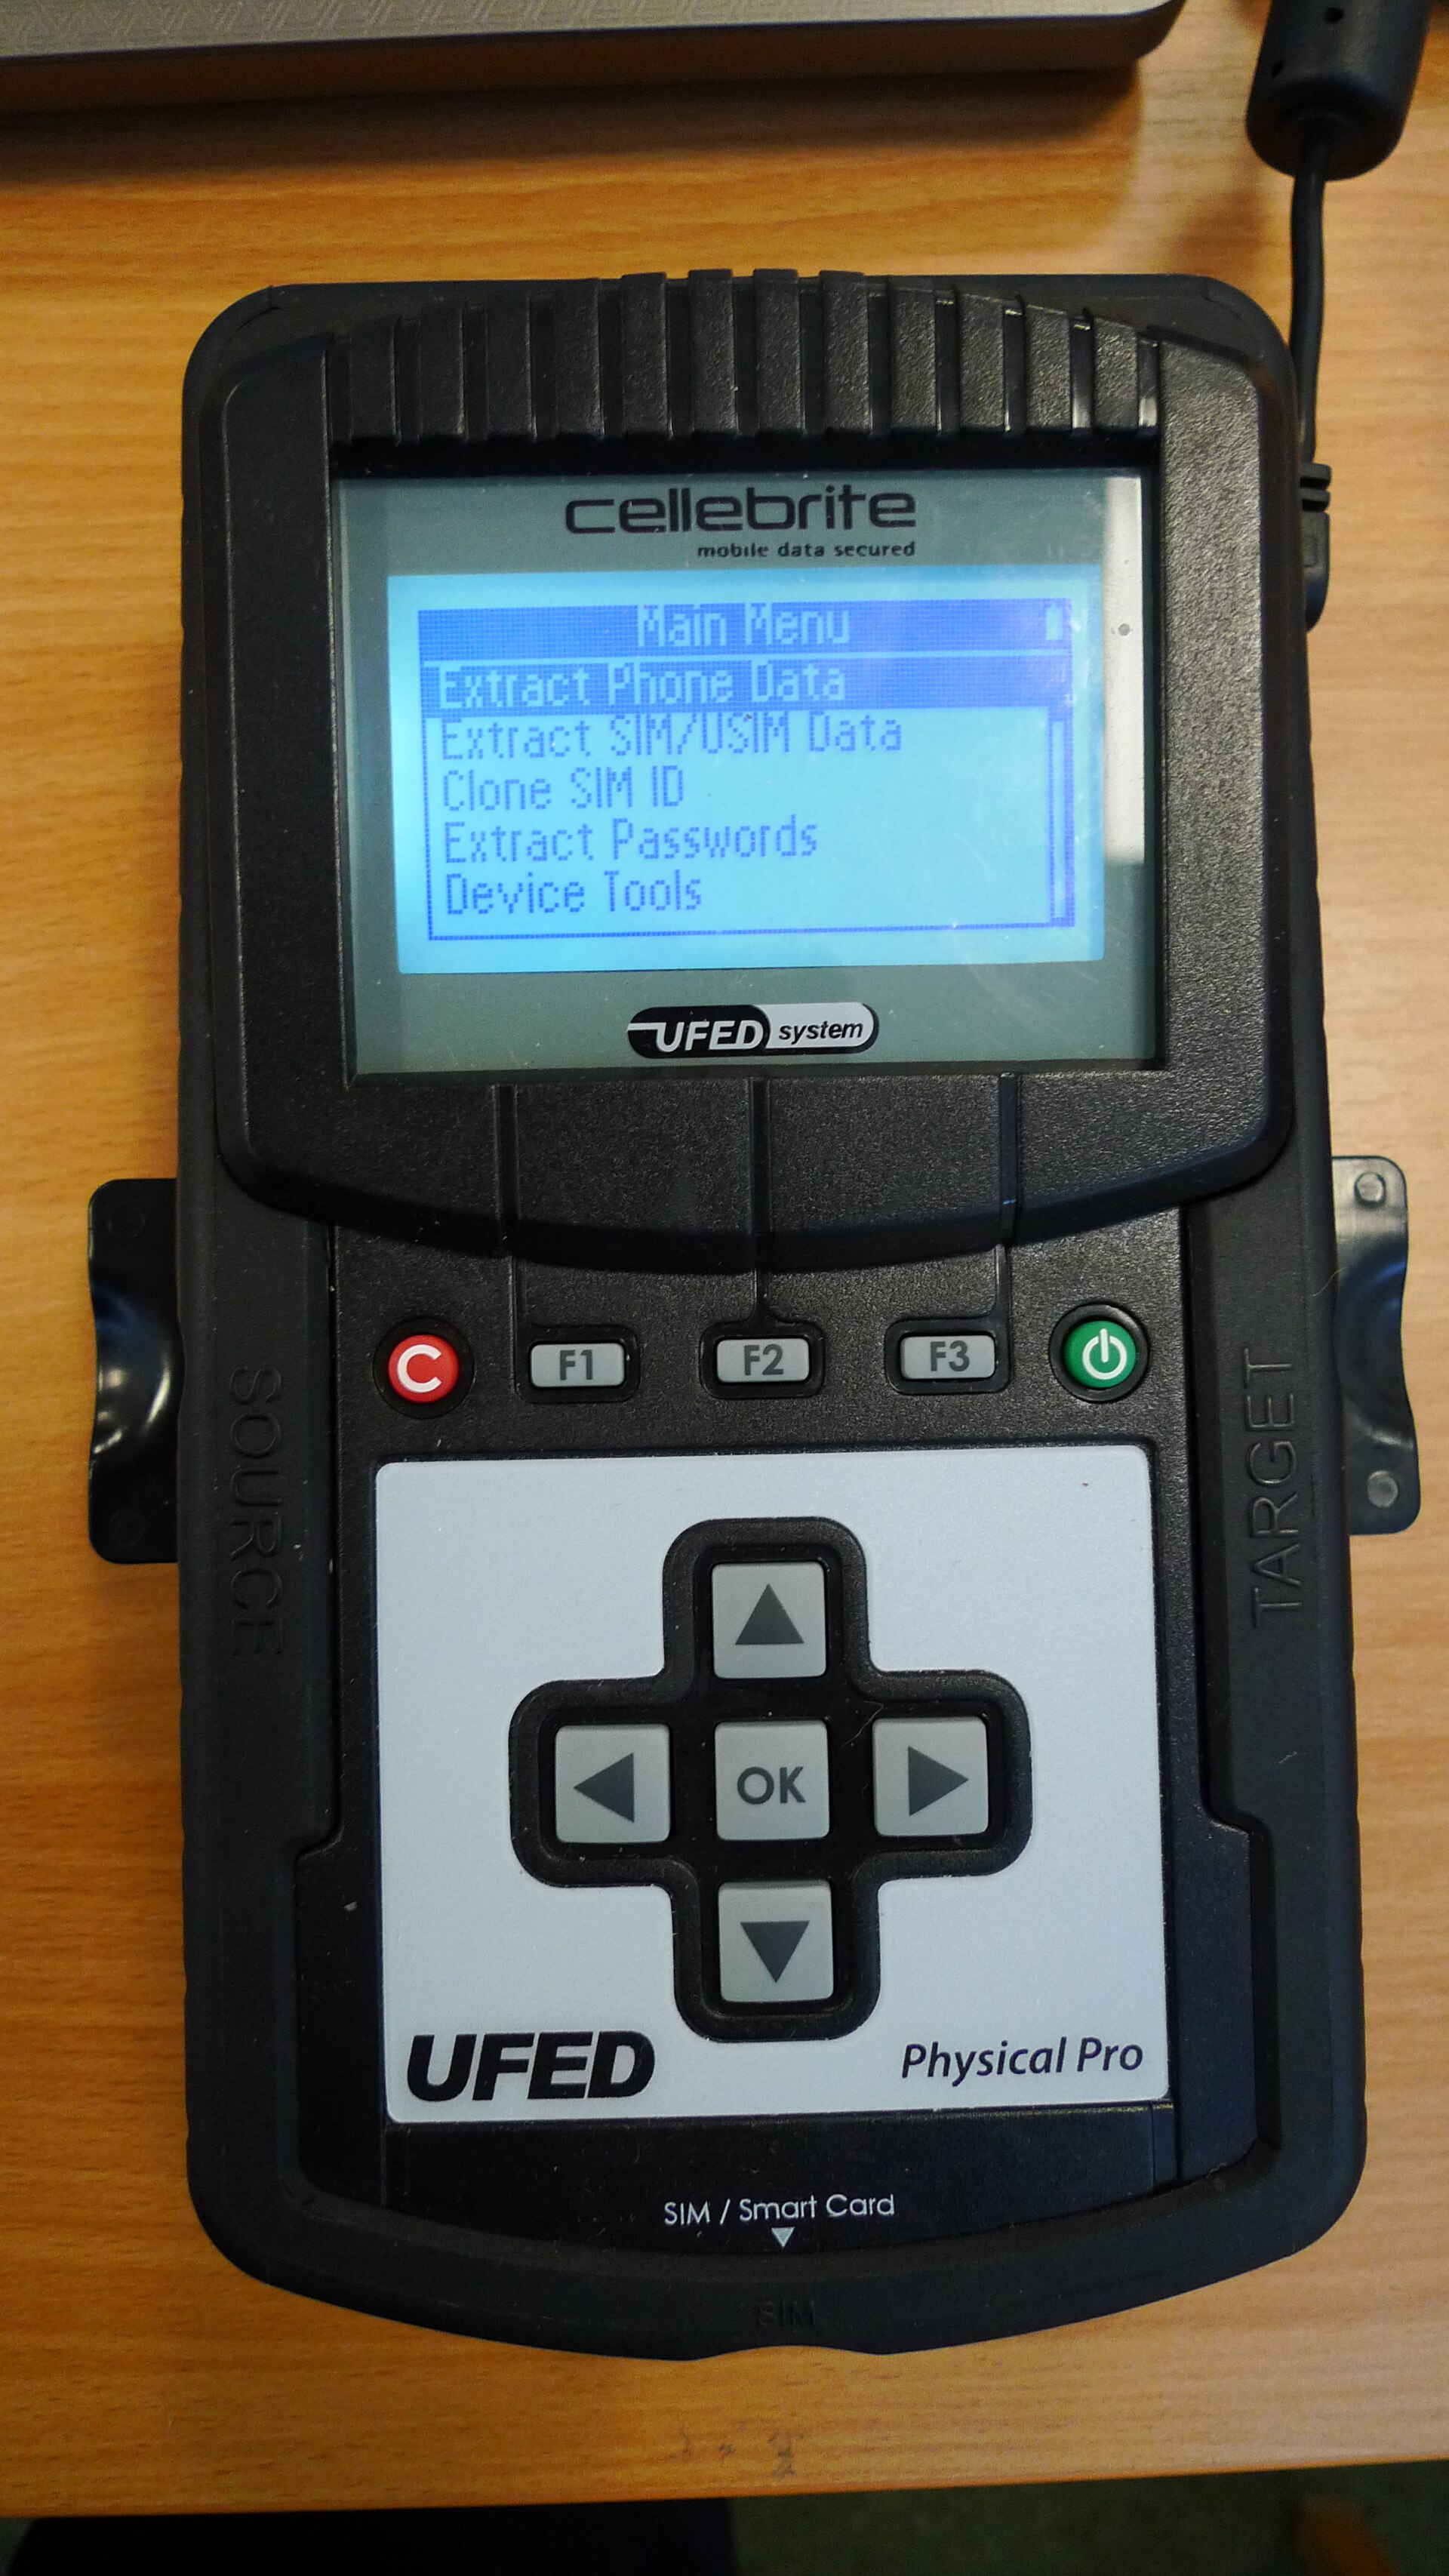
Au moins 15 personnes ont été ciblées en 2026, parmi lesquelles le recteur de l'université de Belgrade, Vladan Đokić — dont le bureau a été perquisitionné en mars — et le procureur Rade Bajić, qui enquêtait sur le projet de Trump Tower à Belgrade lié à Kushner et que Vučić a qualifié de criminel à l'antenne de la télévision publique 17. Amnesty a constaté que les logiciels de Cellebrite restaient déployés en Serbie plusieurs semaines après que la société a annoncé, en février 2025, suspendre l'usage de ses produits par certains clients serbes 23.
Le schéma, pas l'exception
Le précédent russe trahit le jeu. En juin 2026, Citizen Lab a confirmé, expertise à l'appui, que les autorités russes avaient utilisé un UFED de Cellebrite sur l'iPhone de l'activiste Andreï Pivovarov en juin 2021, quelques mois après que Cellebrite avait résilié ses contrats en Russie. Le rapport d'expertise du ministère russe de l'Intérieur lui-même confirme les faits. Cellebrite, de son côté, répond que tout usage après résiliation est « entièrement non autorisé » 4.
La réponse de Citizen Lab met le doigt sur le défaut de conception : avec un mode hors ligne et une architecture ancienne, il était en pratique très difficile pour la société de couper réellement un client. Et ses décisions de suspension sont réactives : elles n'interviennent qu'après une révélation par des tiers 4. La Serbie reproduit le même schéma : suspension en février 2025, outils toujours déployés des semaines plus tard, et documentés de nouveau dans la chaîne d'attaques de 2026 123.
Chiffre d'affaires toujours en hausse, résultat opérationnel en repli sur les deux derniers trimestres
- Chiffre d'affaires
- Résultat opérationnel
Data
| Chiffre d'affaires | Résultat opérationnel | |
|---|---|---|
| T3 24 | 106.86M | 19.45M |
| T4 24 | 109.05M | 15.73M |
| T1 25 | 107.55M | 12.27M |
| T2 25 | 113.28M | 14.42M |
| T3 25 | 126.03M | 18.99M |
| T4 25 | 128.82M | 20.81M |
| T1 26 | 128.3M | 9.12M |
| T2 26 | 131.14M | 6.95M |
Ce que vaut le portefeuille clients
Pour les clients comme pour les actionnaires de Cellebrite, l'actif mis à l'épreuve, c'est le dispositif de conformité. Toute la base de chiffre d'affaires de la société repose en effet sur des acheteurs publics — forces de l'ordre et services de renseignement. Et des détournements documentés à répétition déclenchent précisément des restrictions à l'exportation, des réexamens de la commande publique et des exclusions de fournisseurs, dans les démocraties mêmes auxquelles elle vend. Les comptes, eux, affichent déjà des signes de tension avant même qu'un régulateur n'agisse.
Sur le trimestre clos le 30 juin 2026, le chiffre d'affaires a progressé de 15,8 % sur un an, à 131,1 millions de dollars, selon les documents déposés auprès de la SEC. Mais le résultat opérationnel a reculé de 51,8 %, et le résultat net de 67,3 % 6. Le premier marché de la société, lui, continue d'acheter : le département américain de la Sécurité intérieure a renouvelé en septembre 2025 un contrat de 11 millions de dollars, principalement utilisé par l'agence fédérale Immigration and Customs Enforcement (ICE) 3. Et le 13 août, en publiant ses résultats du deuxième trimestre, Cellebrite a revu à la baisse ses prévisions de chiffre d'affaires pour l'ensemble de l'exercice 5.
Le contrepoint
La défense de Cellebrite est cohérente en elle-même : la société a suspendu la Serbie, assure que les outils vendus avant une suspension fonctionnent ensuite sans son assistance ni son accord, et fait examiner chaque vente par son comité d'éthique. Tout cela est exact, en l'état du dossier. Ce qui manque à ce dossier, c'est le moindre cas rendu public où l'entreprise aurait désactivé à distance un client qui détourne ses outils, ou publié la manière dont son comité d'éthique statue. Citizen Lab relève qu'aucune de ces décisions n'a fait l'objet d'une divulgation publique détaillée 4.
En attendant le verdict
Cellebrite publiera ses résultats du troisième trimestre le 12 novembre 5. Deux choses détermineront si le dossier reste une affaire de valorisation ou devient une affaire de licence d'exportation : la marge opérationnelle continuera-t-elle de se comprimer à mesure que la liste des détournements s'allonge ? Un régulateur des exportations ou un service de la commande publique, dans une démocratie ou une autre, prendra-t-il les devants ? La charge de la preuve incombe à la société : à elle de démontrer qu'une suspension désactive réellement l'outil.
Get Security by email, free
The breaches, flaws and security vendors AI is putting to the test. In our daily email, every weekday.