Security

セレブライト、セルビアへの供給を25年に停止 それでも同社ツールは26年選挙まで=3調査機関

セレブライトは2025年2月、セルビアとの取引停止を公表した。だが3つの調査機関によれば、同社の端末抽出ツールはその後も2026年までセルビアで使われ続けた。以前にロシアでも供給停止後の使用が確認されており、この繰り返しは「悪い顧客が1社いただけ」の話ではなく、ビジネスモデルそのものへの指摘と読める。

原文を読む

Vincent JiangVincent Jiang · 3 min read
Share
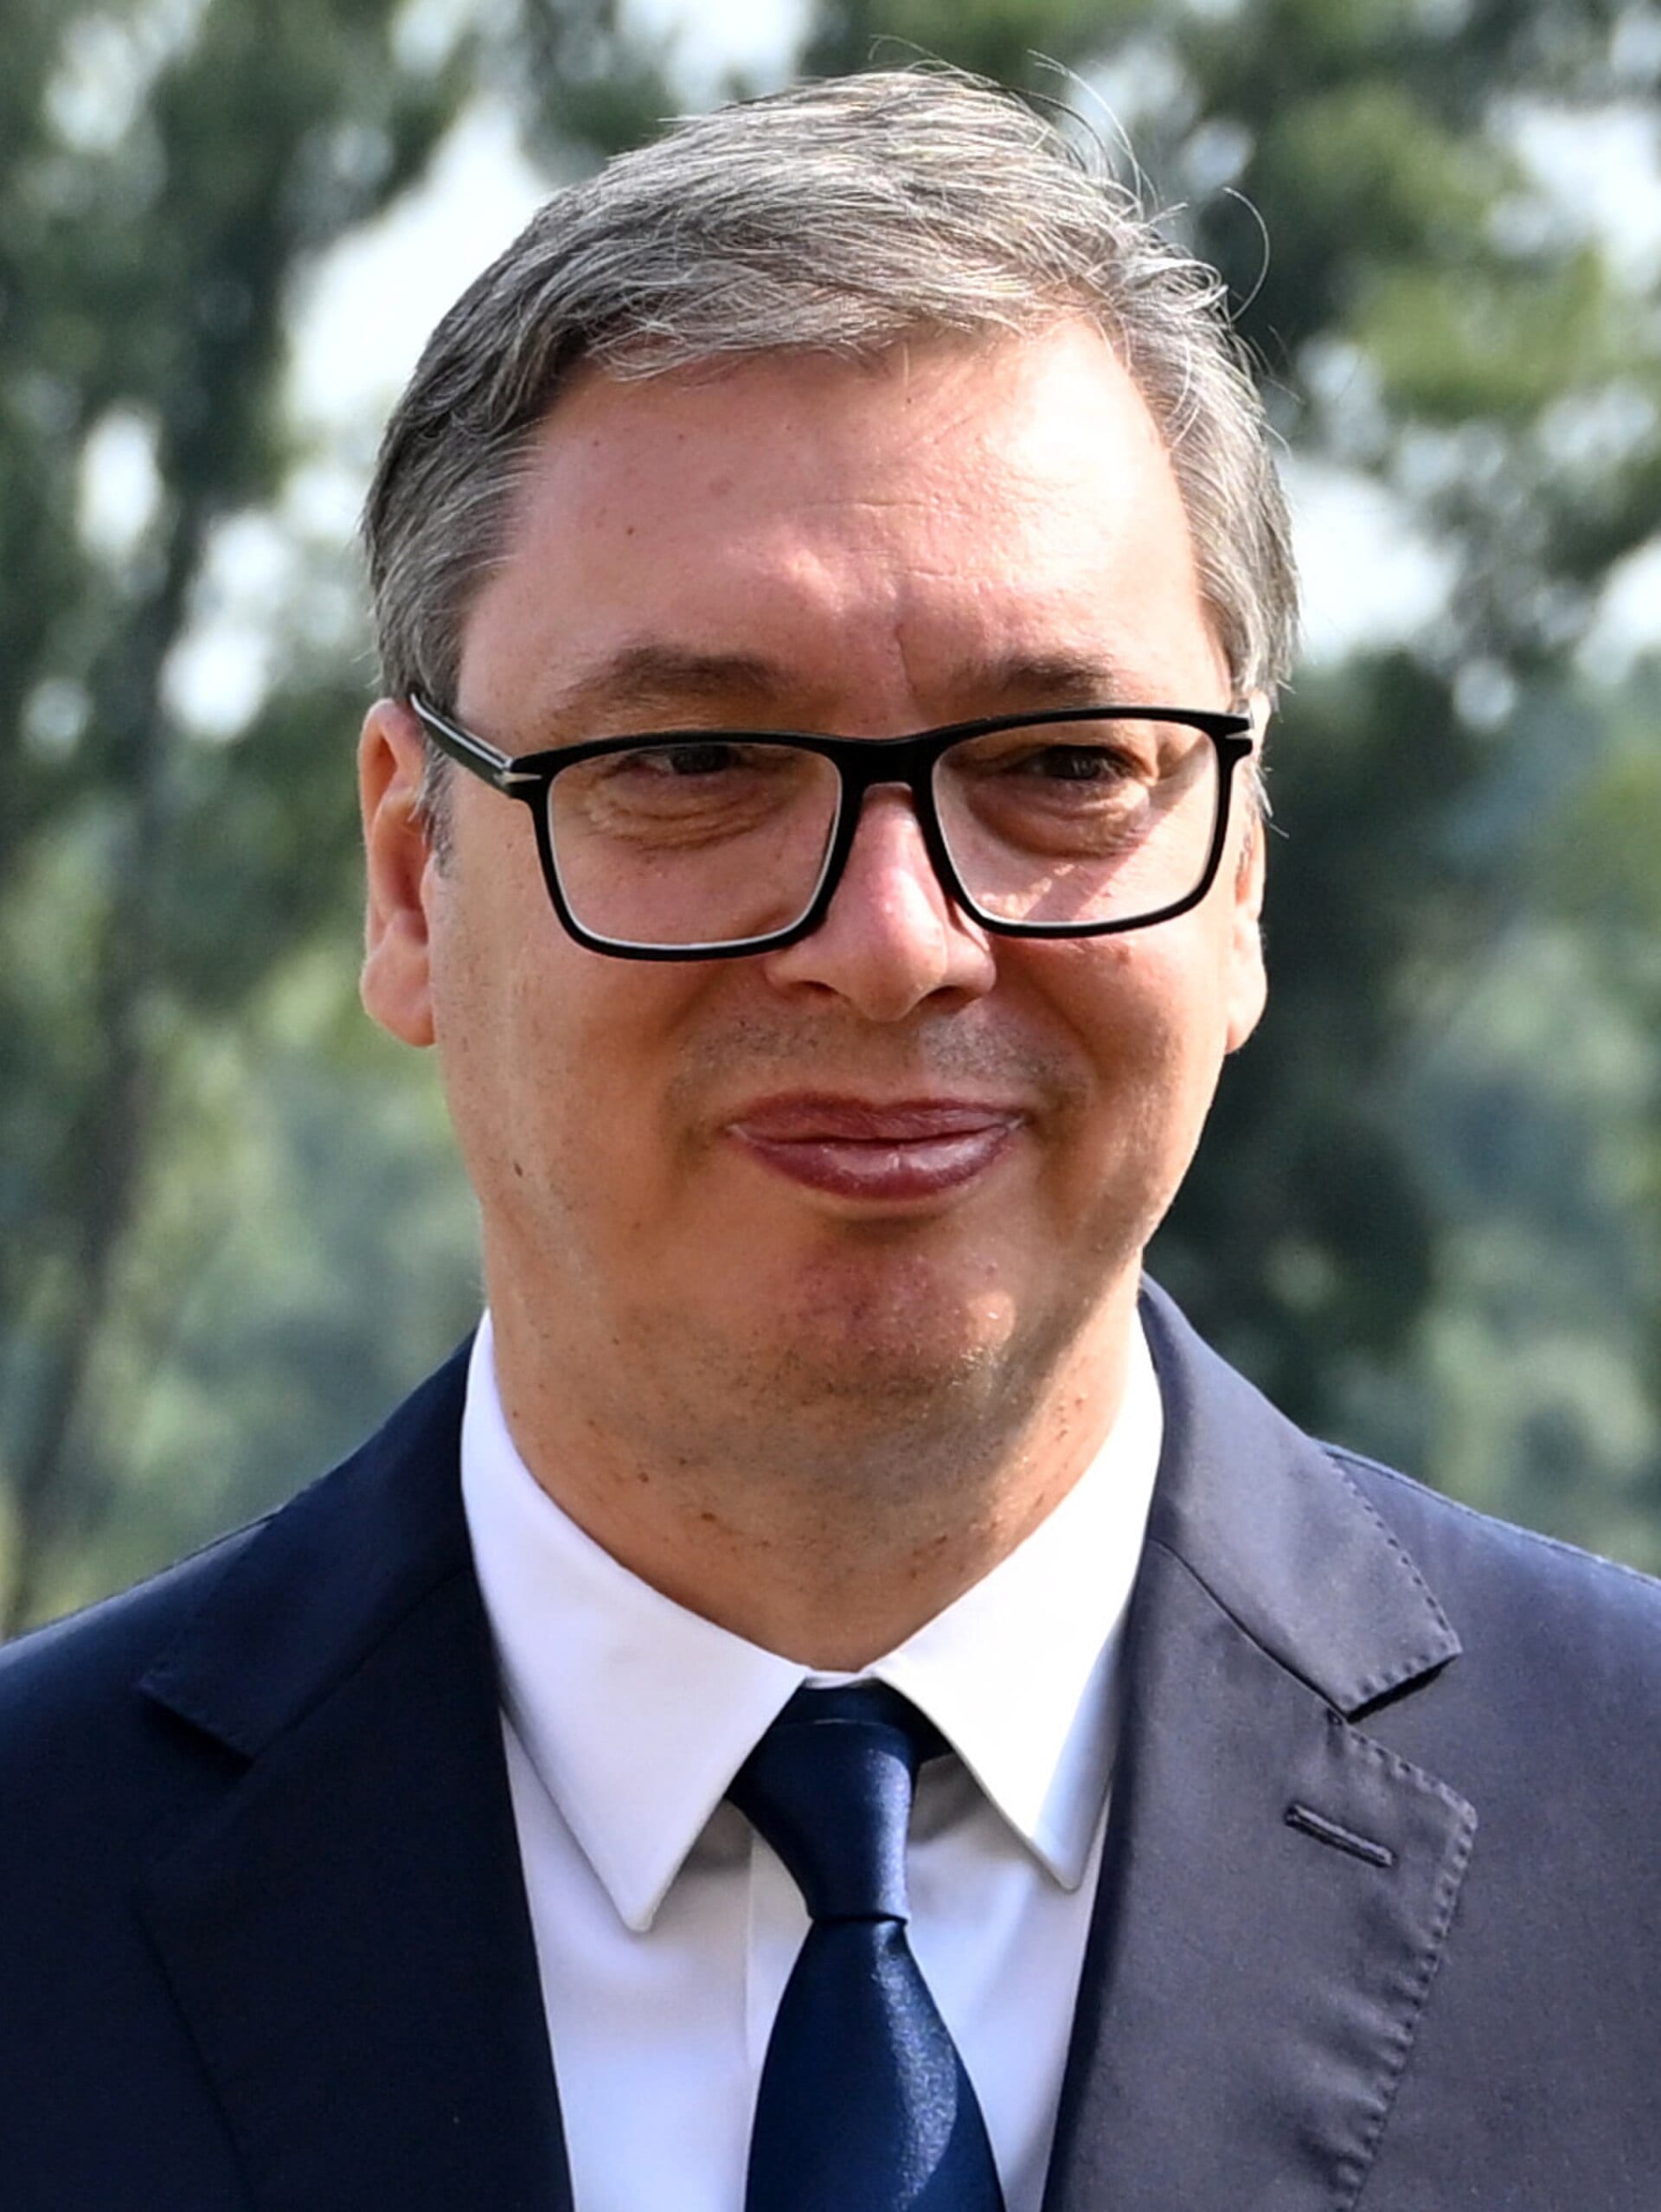
セルビアのアレクサンダル・ヴチッチ大統領
1 / 6Slide 1 of 6
セルビアのアレクサンダル・ヴチッチ大統領は、14年にわたる政権に幕を下ろす2026年10月の選挙の敗北を認めた。その翌日、3つの調査機関が、セレブライトのツールは野党側の人物のスマートフォンに2026年まで使われていたとの調査結果を同時に公表した。

セルビア政府の情報機関、情報安全保障局(BIA)が警察の尋問の場で、イスラエルの端末解析企業セレブライト−2.58% — セレブライト, down 2.58 percent todayのハードウェアを使い、野党側の人物のスマートフォンのロックを解除してはスパイウェアを仕込んでいた。しかも、セレブライトが同国との取引停止を公表した後も使い続けられていた。シチズンラボ、アムネスティ・インターナショナルのセキュリティーラボ、ベオグラードのSHARE財団の3機関が10月26日、同時に公表したフォレンジック(デジタル鑑識)調査結果で明らかになった。公表は、14年間政権を担ってきたアレクサンダル・ヴチッチ氏が選挙の敗北を認めた翌日のことだった12。

調査機関が裏付けた内容

フォレンジック調査が裏付けたのは、多層的な作戦だ。iPhoneにはイスラエルのNSOグループ製の遠隔操作型スパイウェア「ペガサス」、Android端末にはBIAが独自開発した侵入ツール「NoviSpy」。そして、押収した端末のロックを解除する尋問室用ハードウェアであるセレブライトの端末解析装置「UFED」(Universal Forensic Extraction Device)が、ロック解除からスパイウェアのインストールへと工程をつないだ。アムネスティは、この一連の侵入がクアルコム+0.64% — クアルコム, up 0.64 percent todayのカーネル脆弱性「CVE-2024-43047」を通じて行われたことを突き止めた。この脆弱性は深刻度スケール「CVSS」で7.8と評価され、修正は2024年10月になってようやく行われた1。
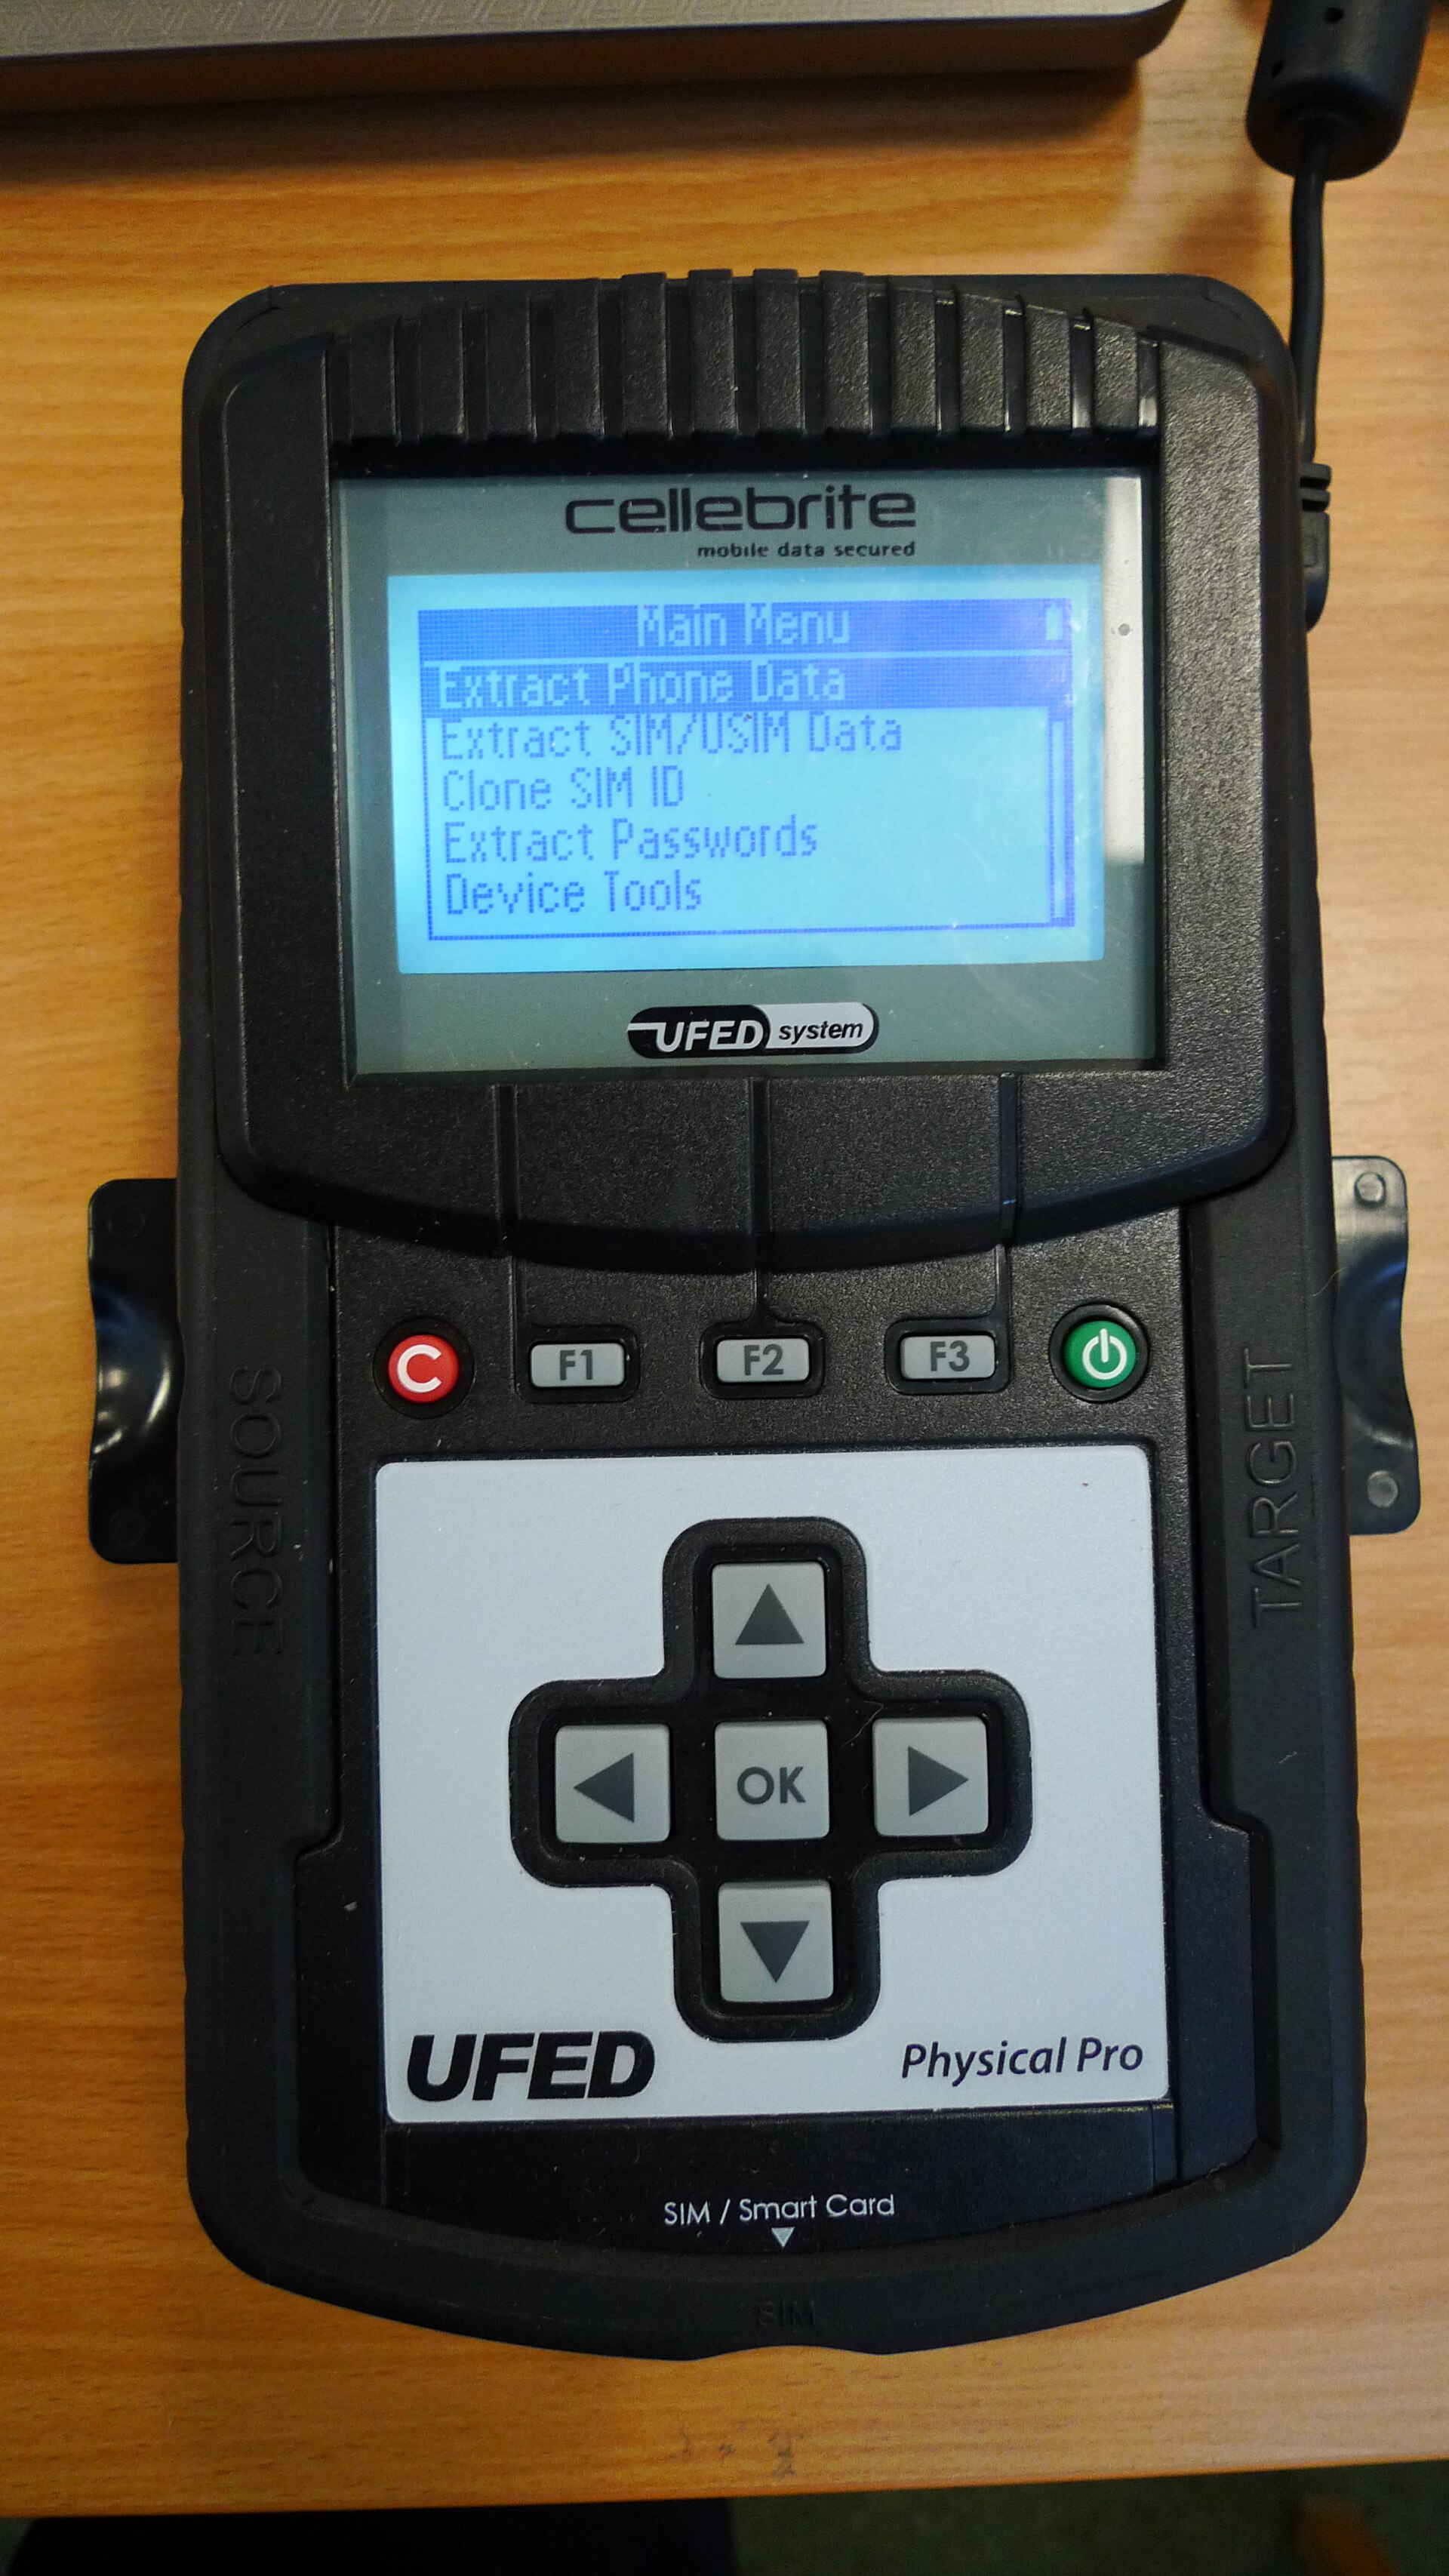
セレブライトの携帯型端末抽出装置「UFED Physical Pro」
セルビア当局が押収した端末のロック解除に使い、その後スパイウェアを仕込んだと調査機関が指摘する尋問室用ハードウェア、セレブライトの「UFED Physical Pro」。 · jon crel, CC BY 2.0

2026年に標的となったのは少なくとも15人に上る。その中には、3月に執務室の家宅捜索を受けたベオグラード大学のヴラダン・ジョキッチ学長や、クシュナー氏が絡むベオグラードのトランプタワー取引を捜査し、国営テレビでヴチッチ氏に「犯罪者」と呼ばれた検事のラデ・バイッチ氏が含まれる17。アムネスティの調査では、セレブライトは2025年2月に一部のセルビア顧客による自社製品の使用停止を発表したが、その数週間後も同社ソフトはセルビアで稼働していた23。

例外ではなく、繰り返される構図

そのことを最もよく物語るのがロシアでの前例だ。2026年6月、シチズンラボは、ロシア当局が2021年6月、活動家アンドレイ・ピボバロフ氏のiPhoneにセレブライトのUFEDを使用したと、フォレンジック調査で確認した。これは同社がロシアとの契約を解除して数カ月後の出来事で、ロシア内務省自身の鑑識報告書も事実を裏付けている。セレブライト側は、契約解除後の使用は「まったく許可されていない」と回答した4。

シチズンラボは、その答えを設計上の欠陥に見出す。製品がオフラインモードで動き、基盤もレガシーなアーキテクチャーであるため、同社が実際に誰かの使用を断つのは難しい。契約解除は後追いの対応で、第三者による暴露があって初めて実行される4。セルビアもこれと同じ形だ。2025年2月に使用を停止したのに数週間後も稼働し、2026年の攻撃チェーンで再び確認された123。

売上高は伸び続ける一方、営業利益は直近2四半期で減少

  • 売上高
  • 営業利益
0M50M100M150M2024年第3四半期2024年第4四半期2025年第1四半期2025年第2四半期2025年第3四半期2025年第4四半期2026年第1四半期2026年第2四半期131.14M
Data
売上高営業利益
2024年第3四半期106.86M19.45M
2024年第4四半期109.05M15.73M
2025年第1四半期107.55M12.27M
2025年第2四半期113.28M14.42M
2025年第3四半期126.03M18.99M
2025年第4四半期128.82M20.81M
2026年第1四半期128.3M9.12M
2026年第2四半期131.14M6.95M
セレブライトが米証券取引委員会(SEC)に提出した資料に基づく四半期別の売上高と営業利益(単位:100万ドル)。売上高が増える中、営業利益は直近8四半期のうち5四半期で減少した。6

顧客基盤の価値

セレブライトの顧客と株主にとって、いま試されている資産はコンプライアンス体制だ。同社の売上はすべて、政府の法執行機関と情報機関という顧客に依存している。繰り返し記録される不正利用こそが、輸出規制、調達の見直し、ベンダー排除を招く。しかもそれが起きるのは、まさに販売先である民主主義国だ。財務面には、規制当局が動く前にすでにひずみが表れている。

SEC提出資料によると、2026年4~6月期の売上高は前年同期比15.8%増の1億3110万ドルに伸びた。だが、営業利益は51.8%減、純利益は67.3%減と急落した6。その一方で、同社の最大市場は買い続けている。米国土安全保障省は2025年9月、主に移民・関税局(ICE)が利用する1100万ドルの契約を更新した3。さらに8月13日、セレブライトは第2四半期決算とともに、通年の売上高見通しを引き下げた5。

会社側の反論

セレブライト側の弁明は、それ自体としては筋が通っている。同社はセルビアとの契約を解除し、打ち切り前に販売したツールは会社の支援も同意もなしに動くと説明する。すべての販売を倫理委員会が審査しているともいう。記録の限りでは、いずれも事実だ。だが、記録に残っていないものがある。不正利用する顧客を同社が遠隔操作で無効化したという開示例は一件もなく、倫理委員会がどう判断を下すかを公開したこともない。シチズンラボは、そうした判断に関する詳細な公開情報は存在しないと指摘する4。

決着の行方

セレブライトは11月12日に第3四半期決算を発表する5。この問題が企業価値の話にとどまるか、許認可をめぐる話に変わるかを分けるのは2点だ。不正利用の記録が膨らむ中で営業利益率が低下し続けるかどうか。そして、いずれかの民主主義国の輸出規制当局か調達部門が先に動くかどうか。契約解除で現実にツールが止まることを示す責任は、会社側が負う。

Get Security by email, free

The breaches, flaws and security vendors AI is putting to the test. In our daily email, every weekday.
Loading CLBT

Reader comments

0 comments

    More in Security

    All in this topic →

    Security

    Check Point rents its firewall monthly from November 1 and reports earnings November 2

    Firewall-as-a-Subscription turns the Israeli vendor's appliance-and-license business into a three-year monthly fee aimed at buyers whose security budgets froze. The quarterly report due one day after launch, which analysts expect to shrink, is the first test of what the model does to revenue.

    Security

    GitLab's four CVEs got fixed twice: by Ruby, and by a free AI agent

    Ruby patched the engine bugs behind GitLab's four critical CVEs on October 23 but declined to issue its own CVE IDs, leaving scanners blind to unpatched Ruby runtimes, and Cognition shipped a free agent skill that patches GitLab for anyone running Devin, Claude Code or Cursor. The question for GTLB holders: what is left to pay for.

    Security

    Palo Alto rallies on the bug inside its own firewall before the fix exists

    Palo Alto confirmed on October 24 that both AI-found PHP2Shell flaws run inside its own firewalls, with hotfixes only scheduled, while the stock had already rallied 7.22% on a survey calling the bug a spending catalyst. The price is paying for a forecast before the fix exists.

    Security

    SailPoint, Rubrik and SentinelOne insiders sold about $49 million while cyber stocks rallied

    October 23's AI-security melt-up ran on a reseller survey and a bank note, while the filings show SailPoint's CEO and six execs, Rubrik directors and SentinelOne's chief all selling into it.

    Security

    Varonis chained five Snowflake Postgres flaws into OS-level execution; the stock is at over 21 times sales

    Varonis Threat Labs turned a routine Snowflake admin role into OS-level command execution on Snowflake's own servers, the same bug class it found at AWS and Azure. The stock pays over 21 times sales for managed trust the disclosure just tested.

    Security

    Palo Alto rose 6.5% the same week its own Unit 42 confirmed ransomware uses its GlobalProtect flaw

    Security stocks rallied on a survey saying budgets are up. In the same 48 hours, Palo Alto's own researchers confirmed its firewall is a working ransomware doorway, and a 70,000-credential breach campaign went public.

    Get the newsletter

    The day's AI and market news, in your inbox every weekday.