Cellebrite cortou a Sérvia em 2025; ferramentas seguiram em uso até a eleição de 2026, apontam laboratórios
A Cellebrite cortou publicamente a Sérvia em fevereiro de 2025. Três laboratórios forenses afirmam que suas ferramentas de extração de dados continuaram a ser usadas no país até 2026 — e a repetição do padrão, já vista após um corte anterior na Rússia, soa como um questionamento ao modelo de negócios da empresa, não como o caso de um único mau cliente.
 Vincent Jiang · 3 min read
A própria agência de inteligência da Sérvia, a Agência de Informações de Segurança (BIA), usou equipamentos da Cellebrite−2.58% — Cellebrite, down 2.58 percent today, fornecedora israelense de extração de dados de celulares, em interrogatórios policiais para desbloquear os celulares de figuras da oposição e instalar neles software espião (spyware) — e seguiu fazendo isso depois que a empresa cortou publicamente o país. O Citizen Lab, o Laboratório de Segurança da Anistia Internacional e a SHARE Foundation, de Belgrado, divulgaram, em 26 de outubro, achados forenses conjuntos, um dia depois de Aleksandar Vučić reconhecer a derrota eleitoral que encerrou seus 14 anos no poder 12.
O que os laboratórios documentaram
As perícias confirmam uma operação em camadas: o Pegasus, software espião de acesso remoto da israelense NSO Group, em iPhones; o NoviSpy, implante sob medida para Android desenvolvido pela BIA; e o UFED (Universal Forensic Extraction Device), da Cellebrite, equipamento de sala de interrogatório que desbloqueia um celular apreendido e, do desbloqueio, avança para a instalação do software espião. A Anistia rastreou essa cadeia por meio de uma falha no kernel da Qualcomm+0.64% — Qualcomm, up 0.64 percent today, a CVE-2024-43047, com pontuação 7,8 na escala de severidade CVSS e corrigida apenas em outubro de 2024 1.
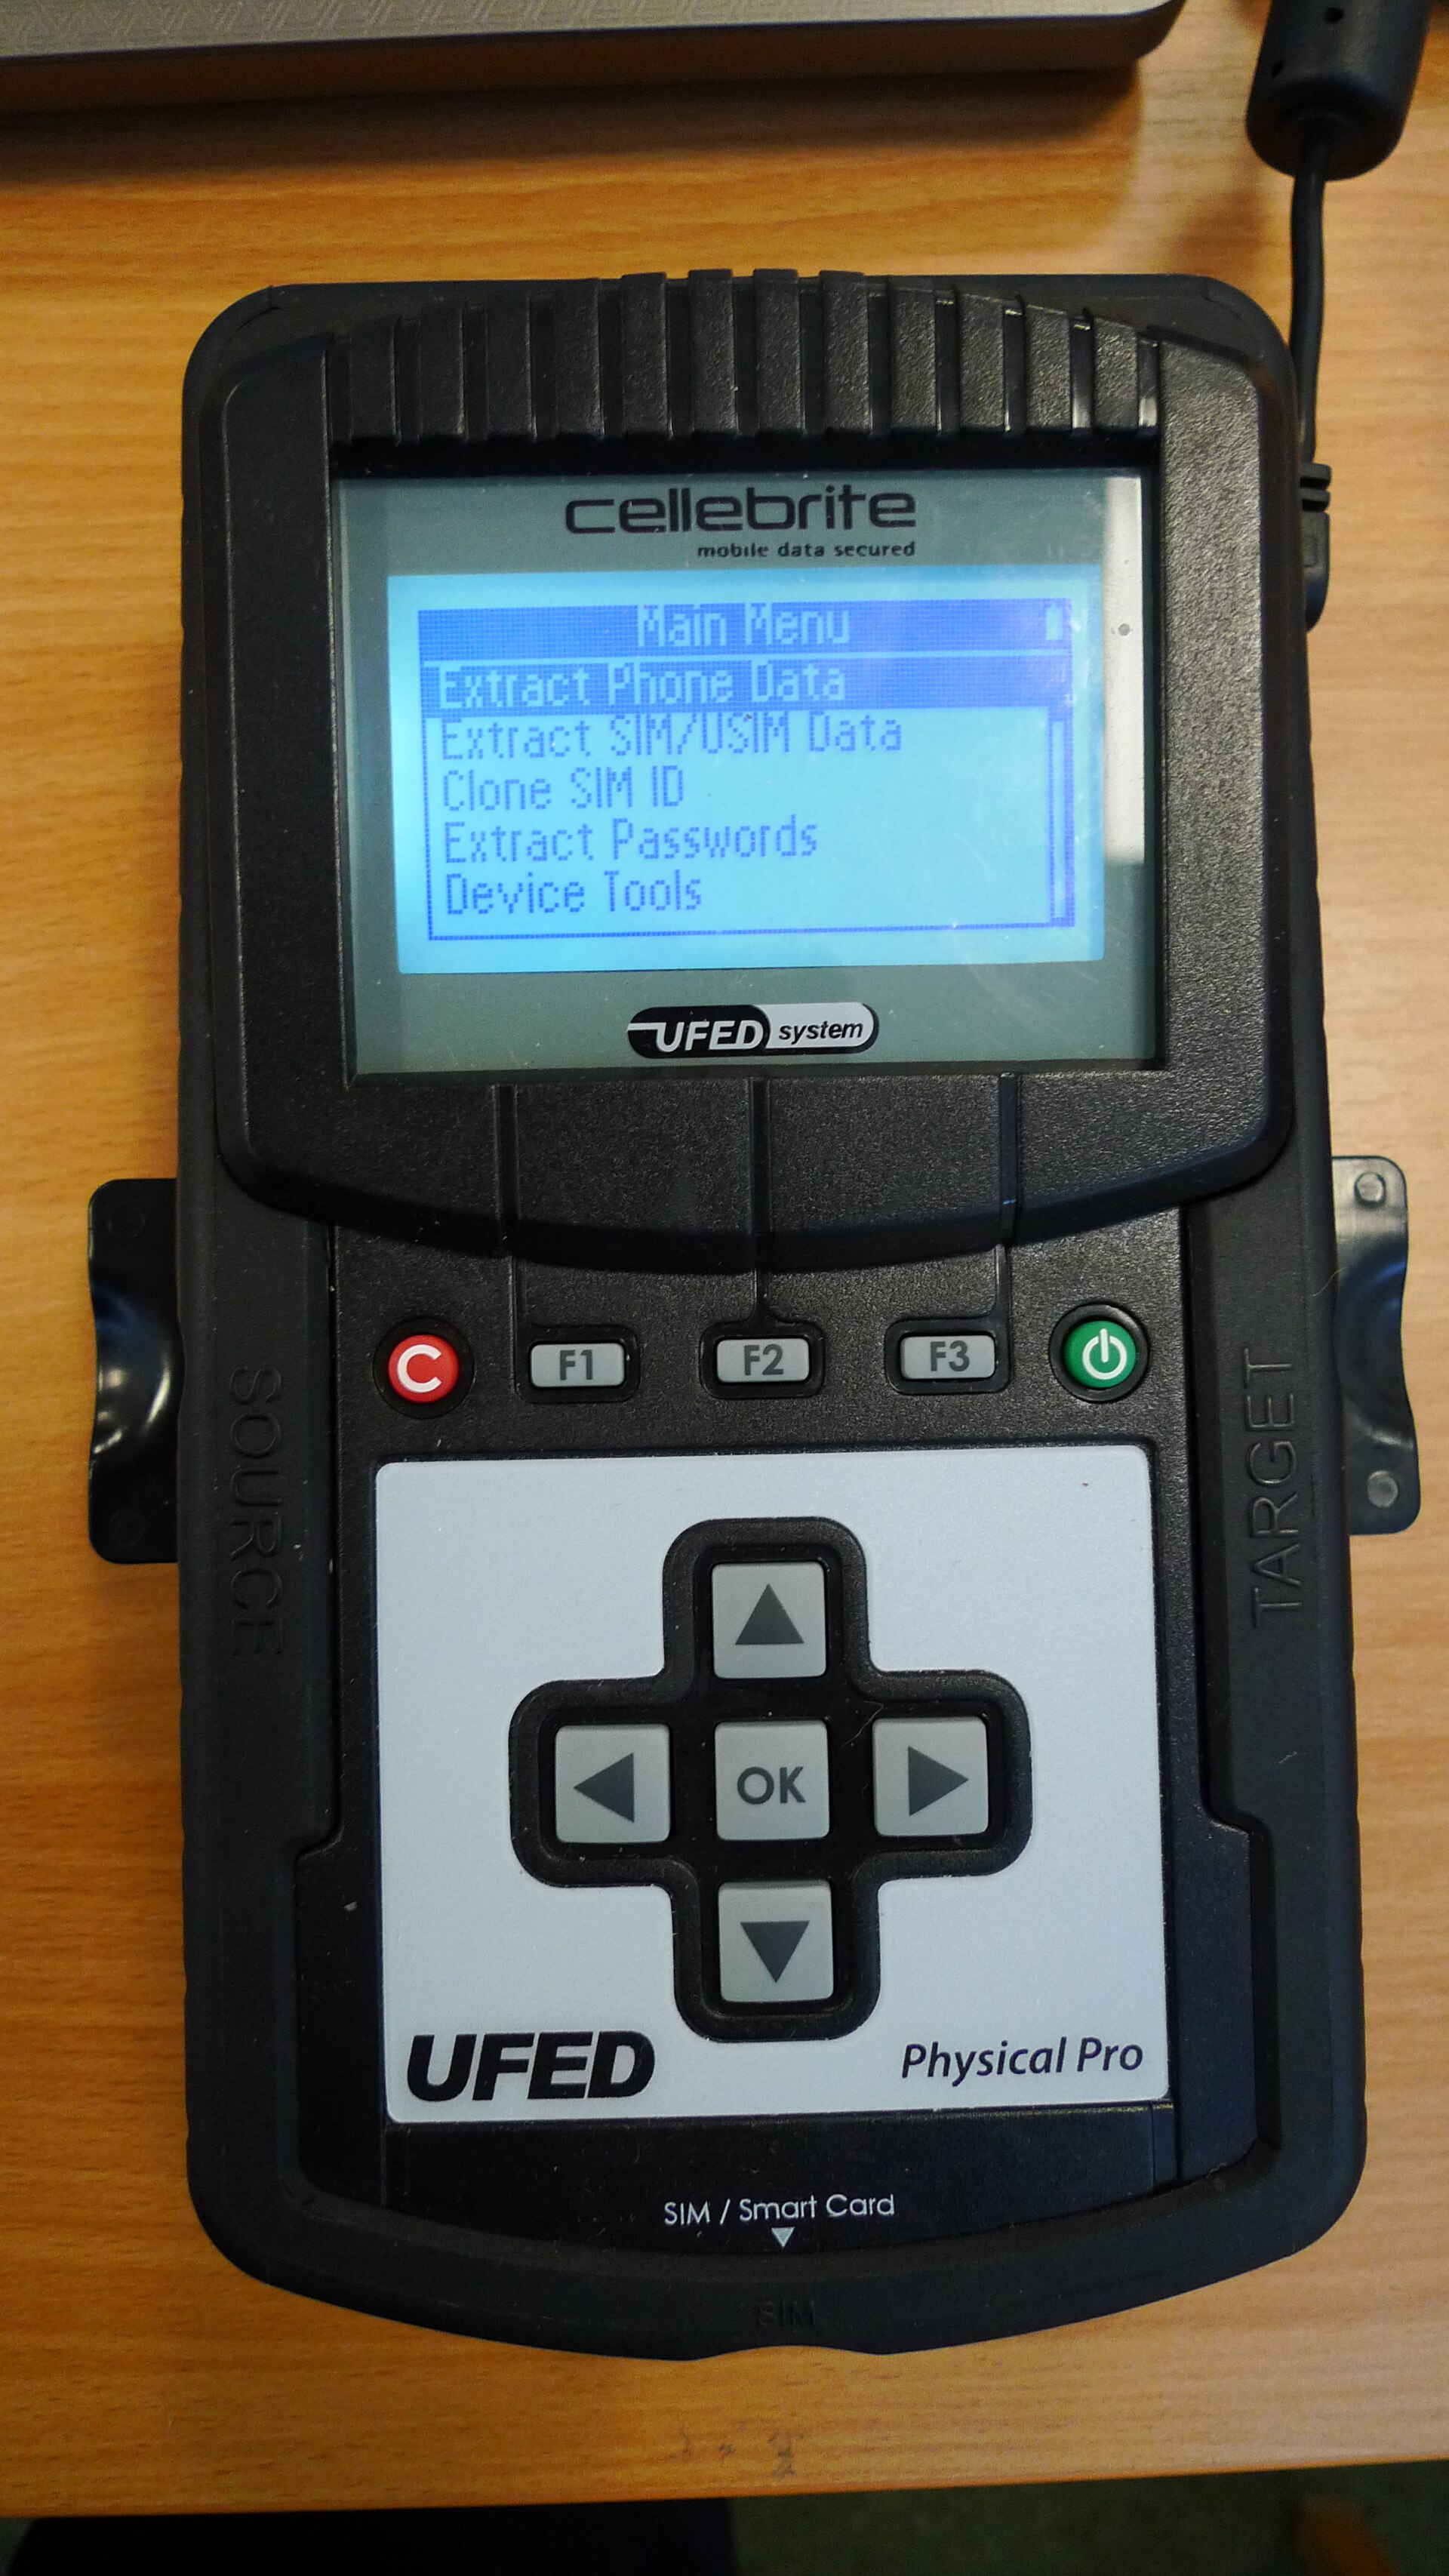
Pelo menos 15 pessoas foram visadas em 2026. Entre elas estão o reitor da Universidade de Belgrado, Vladan Đokić, cujo gabinete foi invadido em março, e o promotor Rade Bajić, que investigava o acordo da Trump Tower em Belgrado ligado a Kushner e foi chamado de criminoso por Vučić na televisão estatal 17. A Anistia constatou que softwares da Cellebrite ainda operavam na Sérvia semanas depois de a empresa anunciar, em fevereiro de 2025, que suspenderia o uso de seus produtos por determinados clientes sérvios 23.
O padrão, não a exceção
O precedente russo entrega o jogo. Em junho de 2026, o Citizen Lab confirmou por análise forense que autoridades russas usaram um UFED da Cellebrite no iPhone do ativista Andrey Pivovarov em junho de 2021, meses depois de a Cellebrite cancelar seus contratos na Rússia. O laudo pericial do próprio Ministério do Interior da Rússia confirma o fato. A Cellebrite respondeu que o uso após o encerramento dos contratos é "totalmente não autorizado" 4.
A resposta do Citizen Lab vai direto à falha de design: o modo offline e a arquitetura legada dificultavam que a empresa cortasse de fato qualquer cliente, e seus cortes são reativos — só acontecem depois da exposição por terceiros 4. A Sérvia se encaixa no mesmo molde: corte em fevereiro de 2025, ferramentas ainda em operação semanas depois e nova documentação na cadeia de 2026 123.
Receita seguiu subindo enquanto o lucro operacional caía nos dois últimos trimestres
- Receita
- Lucro operacional
Data
| Receita | Lucro operacional | |
|---|---|---|
| 3T '24 | 106.86M | 19.45M |
| 4T '24 | 109.05M | 15.73M |
| 1T '25 | 107.55M | 12.27M |
| 2T '25 | 113.28M | 14.42M |
| 3T '25 | 126.03M | 18.99M |
| 4T '25 | 128.82M | 20.81M |
| 1T '26 | 128.3M | 9.12M |
| 2T '26 | 131.14M | 6.95M |
Quanto vale a base de clientes
Para clientes e acionistas da Cellebrite, o ativo posto à prova é o regime de compliance. Toda a base de receita da empresa vem de compradores governamentais — órgãos de aplicação da lei e agências de inteligência —, e o uso indevido documentado de forma repetida é o que atrai limites de exportação, revisões de contratação pública e banimentos de fornecedores justamente nas democracias a que ela vende. Os números já mostram o desgaste chegando antes de qualquer movimento de regulador.
A receita cresceu 15,8% na comparação anual, para US$ 131,1 milhões, no trimestre encerrado em 30 de junho de 2026, segundo registros na SEC — mas o lucro operacional caiu 51,8% e o lucro líquido, 67,3% 6. Enquanto isso, o maior mercado da empresa segue comprando: o Departamento de Segurança Interna dos EUA renovou, em setembro de 2025, um contrato de US$ 11 milhões usado principalmente pelo Immigration and Customs Enforcement (ICE) 3. E, em 13 de agosto, junto com os resultados do segundo trimestre, a Cellebrite revisou para baixo a projeção anual de receita 5.
O contraponto
A defesa da Cellebrite é coerente em seus próprios termos: a empresa cortou a Sérvia, diz que as ferramentas vendidas antes de um corte seguem funcionando sem suporte ou consentimento, e que seu comitê de ética avalia cada venda. Tudo verdade, até onde o registro vai. O que o registro não traz é um único caso divulgado em que a empresa tenha desativado remotamente um cliente que fazia uso indevido — nem a publicação de como seu comitê de ética decide. A Citizen Lab observa que não há nenhuma divulgação pública detalhada dessas decisões 4.
À espera do veredito
A Cellebrite divulga os resultados do terceiro trimestre em 12 de novembro 5. Duas coisas vão decidir se o caso continua sendo uma questão de valuation ou se torna uma questão de licença: se a margem operacional segue em compressão enquanto o histórico de uso indevido cresce, e se o regulador de exportação ou o órgão de contratação pública de alguma democracia age primeiro. O ônus é da empresa: mostrar um corte que, de fato, desligue a ferramenta.
Get Security by email, free
The breaches, flaws and security vendors AI is putting to the test. In our daily email, every weekday.